A governança de IA consiste em um conjunto estruturado de políticas, processos, controles e estruturas de prestação de contas que orientam o desenvolvimento, a implantação e o uso de sistemas de inteligência artificial dentro de uma organização. Com a adoção acelerada de tecnologias emergentes, a governança de IA serve como o alicerce que garante que essas inovações operem dentro de limites éticos, legais e de segurança aceitáveis. Não se trata de restringir o uso da tecnologia, mas de habilitar a inovação de forma segura, garantindo que os modelos algorítmicos estejam alinhados aos objetivos estratégicos da empresa e aos requisitos regulatórios aplicáveis. A governança de IA também abrange a gestão da eficiência e do retorno do investimento (ROI) dos modelos e agentes criados para as atividades da empresa, assegurando que cada iniciativa tenha custo, desempenho e valor de negócio mensurados ao longo de todo o ciclo de vida.
A importância dessa estrutura reside na sua capacidade de mitigar riscos complexos inerentes à inteligência artificial, como vieses algorítmicos, alucinações de dados, violações de privacidade e falhas de segurança cibernética. Ao estabelecer diretrizes claras, a governança de IA reduz a exposição da organização a litígios, multas regulatórias e danos severos à reputação. A proteção de dados, a partir da ótica da LGPD, é um componente central desse processo, assegurando que as informações sensíveis utilizadas para treinar e operar os modelos sejam tratadas com rigor, respeitando as normativas vigentes.
Além da mitigação de riscos, uma governança robusta sustenta a ética e o compliance contínuo. As organizações que implementam controles rigorosos conseguem demonstrar conformidade regulatória perante auditores e stakeholders, construindo um ambiente de confiança. Isso se traduz diretamente em desempenho de negócios: empresas com estruturas maduras de governança de risco de IA conseguem escalar suas iniciativas tecnológicas com maior velocidade, pois os atritos legais e operacionais são resolvidos na fase de concepção (by design), evitando retrabalhos dispendiosos e interrupções nas operações críticas.
Pilares da governança de IA: transparência, responsabilidade e segurança
A estruturação de um modelo eficaz de governança de IA apoia-se em três pilares fundamentais que garantem a integridade e a confiabilidade dos sistemas algorítmicos.
O primeiro pilar é a transparência, que se refere à capacidade de compreender e explicar como um modelo de IA toma suas decisões. Isso é crucial para que auditores, reguladores e usuários finais confiem nos resultados gerados. Na prática, isso envolve a documentação detalhada da linhagem de dados IA, dos parâmetros do modelo e das lógicas de inferência. Quando um sistema de concessão de crédito automatizado nega uma solicitação, por exemplo, a transparência garante que a instituição financeira possa explicar os fatores exatos que levaram àquela decisão, alinhando-se ao art. 20 da LGPD, que assegura ao titular informações claras e adequadas sobre os critérios e procedimentos utilizados em decisões automatizadas, observados os segredos comercial e industrial.
O segundo pilar é a responsabilidade. Este pilar estabelece quem responde pelas ações e pelos impactos gerados pelos sistemas de inteligência artificial. A responsabilidade exige a definição clara de papéis dentro da organização, assegurando que haja supervisão humana adequada (human-in-the-loop) sobre as decisões críticas. Em termos práticos, significa que a liderança executiva e os comitês de risco, por exemplo, assumem a prestação de contas por eventuais falhas éticas, como o viés algorítmico, ou infrações de conformidade. A IA responsável não opera em um vácuo; ela requer que a organização assuma a autoria das diretrizes de treinamento e dos resultados operacionais, garantindo que os danos potenciais sejam antecipados, monitorados e remediados.
O terceiro pilar é a segurança em si, que abrange a proteção dos modelos de IA e dos dados subjacentes contra ameaças internas e externas. A segurança IA envolve a implementação de controles técnicos robustos para prevenir ataques como envenenamento de dados (data poisoning), evasão de modelos e extração de dados confidenciais. A segurança de dados IA deve estar em conformidade com normas internacionais e frameworks de cibersegurança, garantindo que o ciclo de vida do modelo, desde o treinamento até a inferência, ocorra em um ambiente blindado. A integração desses três pilares cria uma base sólida que permite às organizações extraírem valor da inteligência artificial enquanto gerenciam ativamente os riscos associados.
Proteção de dados na IA
A eficácia e a precisão dos modelos de inteligência artificial dependem diretamente do volume e da qualidade dos dados processados. No entanto, o uso extensivo de informações exige mecanismos rigorosos de proteção de dados pessoais IA para garantir a conformidade com as legislações de privacidade. A anonimização é uma técnica fundamental nesse contexto, consistindo na remoção ou modificação de identificadores pessoais de modo que os dados não possam mais ser rastreados até um indivíduo específico. Quando a anonimização completa inviabiliza o treinamento do modelo, técnicas de pseudonimização são aplicadas, adicionando uma camada de segurança técnica e administrativa — lembrando que, diferentemente dos dados anonimizados, os dados pseudonimizados continuam sendo dados pessoais e permanecem sujeitos à LGPD.
A minimização de dados é outro princípio crítico na proteção de dados de IA. As organizações devem garantir que os modelos de IA acessem e processem apenas os dados estritamente necessários para a finalidade pretendida. A coleta excessiva de informações, comum em projetos de big data não estruturados, aumenta exponencialmente a superfície de risco e a exposição a violações. Integrado à minimização, o gerenciamento do consentimento deve ser rigoroso. As empresas precisam assegurar que os dados utilizados para treinar algoritmos possuam a base legal apropriada, entre as hipóteses previstas nos arts. 7º e 11 da LGPD — como consentimento, execução de contrato ou legítimo interesse, este último não admitido para dados pessoais sensíveis — e que, quando a base escolhida for o consentimento, ele seja livre, informado, inequívoco e vinculado a finalidades determinadas, abrangendo expressamente o uso para treinamento de modelos.
Para sustentar essas práticas, o controle de acesso das IA deve ser implementado com base no princípio do menor privilégio. Apenas cientistas de dados, engenheiros e sistemas autorizados devem ter acesso aos conjuntos de dados de treinamento e aos ambientes de produção. Além disso, a manutenção de um Registro das Operações de Tratamento (RoPA), exigido pelo art. 37 da LGPD, atualizado é indispensável. O registro de tratamento detalha o fluxo dos dados, a finalidade do uso na IA, as bases legais aplicáveis e os prazos de retenção. Essa documentação contínua é vital para auditorias internas e para demonstrar a conformidade LGPD IA perante as autoridades reguladoras em caso de incidentes.
Papéis e responsabilidades na governança de IA
A governança de IA eficiente requer a orquestração de diversas áreas da organização, com papéis e responsabilidades claramente definidos para evitar lacunas de supervisão. A utilização de uma matriz RACI (Responsible, Accountable, Consulted, Informed) é essencial para mapear essas funções. A liderança executiva (C-Level) e o Conselho de Administração detêm a responsabilidade final (Accountable) pela estratégia de IA e pela aceitação do risco residual. Eles devem garantir que os investimentos em inteligência artificial estejam alinhados aos valores éticos e aos objetivos estratégicos da empresa.
As equipes de TI e Governança de Dados são os responsáveis diretos (Responsible) pelo desenvolvimento, treinamento e implantação técnica dos modelos, seguindo as diretrizes de segurança de modelos e arquitetura estabelecidas. As áreas de Risco e Compliance atuam como instâncias consultivas e de validação (Consulted), avaliando o impacto regulatório, identificando potenciais vieses e garantindo que as políticas de governança em IA sejam cumpridas durante todo o ciclo de vida do sistema. O departamento Jurídico também desempenha um papel consultivo crítico, analisando contratos com fornecedores de IA, direitos de propriedade intelectual e alinhamento com legislações locais e internacionais.
Neste ecossistema, o papel do Encarregado pelo Tratamento de Dados Pessoais (DPO), disciplinado pelo art. 41 da LGPD e pela Resolução CD/ANPD nº 18/2024, é ampliado e ganha destaque. O DPO não apenas monitora a conformidade Marco Legal de IA, mas orienta e apoia a elaboração do Relatório de Impacto à Proteção de Dados Pessoais (RIPD), previsto no art. 38 da LGPD, para sistemas algorítmicos — documento cuja responsabilidade legal é do controlador. O DPO deve orientar a organização para que os princípios de privacy by design (art. 46, § 2º, da LGPD) sejam incorporados desde a concepção do modelo, avaliando as bases legais para o processamento massivo de dados e garantindo que os direitos dos titulares — como o acesso a informações claras sobre os critérios de decisões automatizadas e a revisão dessas decisões — sejam respeitados e operacionalizados de forma transparente pela organização.
Métricas, eficiência, governança de IA e maturidade
A avaliação da eficácia de um programa de governança requer a definição de métricas claras e indicadores-chave de desempenho (KPIs) que reflitam a maturidade organizacional. A prontidão regulatória é um KPI fundamental, medindo o percentual de sistemas de IA da empresa que estão totalmente mapeados, documentados e em conformidade com legislações iminentes ou vigentes, como a LGPD e frameworks internacionais. Outra métrica vital é a cobertura de políticas, que quantifica a proporção de iniciativas de IA e equipes de desenvolvimento que foram treinadas e operam sob as políticas de governança e segurança estabelecidas pela organização.
A intensidade de monitoramento avalia a robustez dos controles técnicos em produção. Isso inclui métricas como a frequência de auditoria de IA, o tempo médio para detecção de vieses algorítmicos (model drift) e a taxa de resolução de anomalias de segurança identificadas nos modelos. Organizações com alta maturidade em governança não apenas monitoram esses indicadores, mas utilizam os dados para retroalimentar o ciclo de desenvolvimento, ajustando parâmetros e retreinando modelos de forma proativa antes que ocorram impactos materiais nos negócios.
A governança também deve responder pela eficiência e pelo retorno do investimento dos modelos e agentes em operação. Isso exige indicadores econômicos ao lado dos indicadores de risco: custo total por caso de uso (treinamento, inferência, orquestração de agentes e infraestrutura), custo por transação ou por tarefa automatizada, taxa de adoção e de uso efetivo pelas áreas de negócio, ganho de produtividade ou horas liberadas, qualidade da saída (taxa de retrabalho e de intervenção humana) e ROI por iniciativa, comparado ao business case aprovado. O comitê de IA deve revisar periodicamente esse portfólio e decidir, com base em evidências, quais modelos e agentes escalar, otimizar, consolidar ou descontinuar — evitando a proliferação de soluções redundantes ou de baixo valor agregado.
Para a alta liderança, a visibilidade desses indicadores deve ser consolidada em dashboards de risco de IA. Esses painéis executivos traduzem métricas técnicas em indicadores de risco de negócios, apresentando a exposição financeira, regulatória e reputacional da empresa. A maturidade em governança de IA é alcançada quando a organização transita de uma postura reativa — tratando a conformidade como um obstáculo burocrático — para uma abordagem estratégica, onde a gestão de riscos IA e as métricas de desempenho são utilizadas para garantir a resiliência operacional e sustentar a vantagem competitiva em um mercado impulsionado pela inteligência artificial.
Perguntas frequentes sobre governança de IA
O que é a governança de IA?
A governança de IA é o conjunto de políticas, processos e controles que orientam o uso seguro, ético e em conformidade dos sistemas de inteligência artificial em uma organização. Ela garante que os modelos algorítmicos operem de forma transparente e responsável, alinhados aos objetivos estratégicos e regulatórios detalhados nas seções anteriores deste guia, e inclui a gestão da eficiência e do retorno do investimento dos modelos e agentes utilizados nas atividades da empresa.
O que é governança de dados de IA?
A governança de dados de IA refere-se ao gerenciamento rigoroso da qualidade, segurança e linhagem dos dados utilizados para treinar e operar modelos algorítmicos. Envolve práticas como controle de acesso, anonimização e rastreabilidade para garantir que a inteligência artificial gere resultados precisos e livres de vieses prejudiciais.
Quais são os 3 principais tipos de governança?
Os três principais tipos no contexto tecnológico são a governança corporativa de TI (alinhamento estratégico), a governança de dados (gestão do ciclo de vida da informação) e a governança de IA/modelos (supervisão de algoritmos e automações). Na prática, a governança de dados assegura a qualidade da informação, enquanto a governança de IA controla como essa informação é processada de forma autônoma.
O que é uma política de governança de IA?
Uma política de governança de IA é um documento normativo oficial que estabelece as regras, limites éticos e requisitos de conformidade para o desenvolvimento e uso de inteligência artificial na empresa. Ela é composta por artefatos práticos, como diretrizes de uso aceitável, templates de avaliação de risco algorítmico e guias de segurança para desenvolvedores.
Além de atender exigências regulatórias e expectativas de investidores, um programa estruturado permite priorizar fornecedores críticos, tomar decisões baseadas em dados e reduzir custos de remediação por incidentes. Com a avaliação dos fornecedores, cláusulas contratuais adequadas e monitoramento contínuo, as organizações ganham visibilidade, controle e agilidade para mitigar riscos antes que se tornem crises. A gestão de terceiros é um diferencial competitivo e pode se tornar uma fonte de economia e resiliência.
O que é TPRM e por que importa para a resiliência do negócio
A gestão de riscos de terceiros, frequentemente tratada pela sigla TPRM (Third-Party Risk Management), é uma disciplina corporativa estruturada para identificar, avaliar, monitorar e mitigar exposições a riscos originadas pelas relações que uma organização mantém com fornecedores, parceiros de negócios, prestadores de serviços, distribuidores e contratados independentes. Em um ecossistema empresarial altamente interconectado, as fronteiras organizacionais tradicionais deixaram de existir. As empresas dependem de cadeias de suprimentos complexas e infraestruturas tecnológicas terceirizadas para sustentar suas operações diárias, o que transfere intrinsecamente uma parcela significativa do risco operacional e de conformidade para entidades externas. O TPRM atua como o mecanismo de governança de terceiros essencial para garantir que essas extensões operacionais não se tornem vulnerabilidades críticas.
A importância do TPRM para a resiliência do negócio reside na sua capacidade de blindar a organização contra disrupções em cascata. Quando um fornecedor crítico sofre um ataque cibernético, enfrenta uma crise de liquidez ou viola legislações trabalhistas, o impacto reverbera diretamente na empresa contratante, resultando em paralisação de operações, multas regulatórias e danos severos à reputação. A resiliência organizacional moderna, portanto, exige que a continuidade de negócios seja projetada considerando não apenas a infraestrutura interna, mas todo o ecossistema de terceiros. A adoção de um programa robusto de TPRM permite que a liderança corporativa tome decisões informadas, baseadas em dados concretos sobre o nível de exposição ao risco, garantindo que os parceiros estratégicos operem dentro dos limites de tolerância ao risco estabelecidos pelo conselho de administração.
A ausência de uma avaliação de terceiros estruturada e contínua cria pontos cegos na matriz de riscos da organização. Decisões de terceirização, migração para nuvem e integrações sistêmicas via APIs aumentam a superfície de ataque e a complexidade operacional. O TPRM fornece as diretrizes, os processos e os controles necessários para que a empresa possa inovar e expandir suas parcerias comerciais com confiança. Ao integrar a gestão de fornecedores à estratégia corporativa, o TPRM deixa de ser uma atividade puramente reativa de conformidade para se tornar um pilar proativo de proteção de valor, assegurando que as operações essenciais sejam mantidas mesmo diante de eventos adversos na cadeia de suprimentos.
Principais riscos em TPRM: operacionais, cibernéticos, financeiros e reputacionais
A exposição ao risco gerada por terceiros é multifacetada e exige uma análise multidimensional. O primeiro pilar é o risco operacional, que se materializa quando um fornecedor falha em entregar produtos ou serviços essenciais dentro dos prazos e padrões de qualidade acordados, impactando diretamente a capacidade da empresa contratante de atender seus próprios clientes. Esse risco é exacerbado em situações de dependência de fornecedores únicos ou quando há uma concentração geográfica excessiva na cadeia de suprimentos. A mitigação de riscos operacionais exige a elaboração de planos de contingência robustos, cláusulas contratuais de nível de serviço (SLAs) rigorosas e o monitoramento contínuo do desempenho operacional do terceiro, assegurando que existam alternativas viáveis para a continuidade de negócios em caso de falha.
O risco cibernético de fornecedores tornou-se uma das preocupações mais críticas para conselhos de administração e executivos C-Level. A transformação digital e a integração de sistemas permitem que terceiros tenham acesso direto a redes corporativas e bases de dados sensíveis. Um incidente de segurança da informação no ambiente de um fornecedor, como um ataque de ransomware ou o vazamento de credenciais, pode servir como vetor de entrada para a rede da empresa contratante. A segurança de fornecedores deve ser tratada com o mesmo rigor aplicado à infraestrutura interna, exigindo avaliações técnicas detalhadas, auditorias de segurança, exigência de certificações e a implementação de arquiteturas de zero trust para limitar o acesso lateral em caso de comprometimento do terceiro.
Os riscos financeiros associados a terceiros envolvem a saúde econômica e a viabilidade a longo prazo dos parceiros de negócios. A insolvência, a falta de liquidez ou a má gestão financeira de um fornecedor crítico podem resultar em interrupções abruptas no fornecimento, exigindo que a empresa contratante incorra em custos emergenciais elevados para substituir o parceiro. A avaliação do risco financeiro de terceiros requer análises profundas de balanços patrimoniais, demonstrações de resultados, histórico de crédito e indicadores de liquidez durante a fase de due diligence inicial, seguidas por um monitoramento contínuo de sinais de alerta no mercado que possam indicar deterioração da estabilidade financeira do parceiro.
Por fim, o risco reputacional emerge quando as ações, práticas de negócios ou omissões de um terceiro estão em desacordo com os valores éticos, as políticas de ESG ou as expectativas públicas da empresa contratante. Violações de direitos humanos na cadeia de suprimentos, práticas de corrupção, desastres ambientais causados por fornecedores ou envolvimento em escândalos midiáticos transferem imediatamente o dano de imagem para a marca principal. A mitigação desse risco exige uma due diligence rigorosa focada em integridade, verificação de listas de sanções, análise de mídia negativa e a inclusão de cláusulas de rescisão imediata em contratos de terceirização caso o fornecedor infrinja códigos de conduta ética ou legislações aplicáveis.
Panorama brasileiro: maturidade, regulamentação e desafios
O cenário brasileiro de gestão de riscos de terceiros encontra-se em um momento de transição acelerada, impulsionado por uma teia regulatória cada vez mais densa e pela crescente cobrança de investidores e conselhos de administração por maior transparência nas cadeias de valor. Historicamente, muitas organizações no Brasil tratavam a gestão de fornecedores sob uma ótica estritamente transacional, focada em redução de custos e conformidade básica (como a exigência de certidões negativas de débitos). No entanto, o aumento da complexidade dos negócios e a materialização de riscos sistêmicos forçaram uma evolução na maturidade corporativa, exigindo abordagens estruturadas e integradas de TPRM.
A evolução regulatória é o principal catalisador dessa transformação. A Lei Geral de Proteção de Dados Pessoais (LGPD) alterou drasticamente a dinâmica de responsabilização no compartilhamento de dados. A LGPD e TPRM estão intrinsecamente ligados, uma vez que a lei estabelece responsabilidade solidária entre controladores e operadores de dados em caso de incidentes de vazamento ou tratamento inadequado. Isso obriga as empresas a avaliarem rigorosamente as práticas de privacidade e segurança da informação de qualquer terceiro que processe dados pessoais em seu nome. Paralelamente, a Lei Anticorrupção brasileira (Lei nº 12.846/2013) estabeleceu a responsabilização objetiva das empresas por atos lesivos cometidos por terceiros em seu benefício, tornando a due diligence de integridade uma exigência inegociável para a mitigação de riscos regulatórios e legais.
Em setores altamente regulados, como o financeiro, as exigências são ainda mais granulares. O Banco Central do Brasil (BACEN) e o Conselho Monetário Nacional (CMN), por meio de resoluções como a CMN 4.893/2021 (sobre política de segurança cibernética e contratação de serviços de processamento e armazenamento de dados e de computação em nuvem), impõem diretrizes estritas para a contratação de fornecedores de tecnologia, exigindo avaliações de risco prévias, planos de continuidade e auditorias regulares. A Comissão de Valores Mobiliários (CVM) e a Superintendência de Seguros Privados (SUSEP) também possuem normativos que exigem das instituições supervisionadas um controle rigoroso sobre parceiros e prestadores de serviços, garantindo a solidez e a resiliência do Sistema Financeiro Nacional.
Apesar da pressão regulatória, a adoção de programas de TPRM maduros no Brasil enfrenta desafios estruturais. A fragmentação de dados dentro das próprias organizações, com informações sobre fornecedores espalhadas em silos entre os departamentos de Compras, Jurídico, TI e Compliance, dificulta a obtenção de uma visão unificada do risco. Além disso, há uma escassez de profissionais especializados capazes de conduzir avaliações de risco complexas, especialmente no que tange ao risco cibernético de fornecedores. Muitas empresas ainda dependem de processos manuais e planilhas eletrônicas para gerenciar milhares de terceiros, o que torna o monitoramento contínuo impraticável e expõe a organização a vulnerabilidades não detectadas entre os ciclos de avaliação periódica.
Ciclo de vida do TPRM: identificação, duediligence, monitoramento e offboarding
A eficácia de um programa de gestão de riscos de terceiros depende da execução sistemática e integrada de um ciclo de vida estruturado, que acompanha o terceiro desde o primeiro contato até o encerramento formal da relação comercial. A primeira etapa é a identificação e o planejamento. Nesta fase, a área de negócios que solicita a contratação deve justificar a necessidade do terceiro, definir o escopo dos serviços e realizar uma triagem inicial para classificar o nível de risco inerente à contratação. Esta etapa define se o terceiro terá acesso a sistemas críticos, dados sensíveis ou se operará em jurisdições de alto risco, estabelecendo a base para o nível de rigor exigido nas etapas subsequentes.
A segunda fase é a due diligence de fornecedores, que consiste na avaliação profunda e baseada em evidências dos controles do terceiro. Dependendo da classificação de risco, a due diligence pode abranger questionários de segurança, auditorias in loco, testes de invasão, análise de demonstrações financeiras, verificação de antecedentes criminais e pesquisas de mídia negativa. O objetivo é identificar lacunas entre os controles do terceiro e os requisitos de segurança e conformidade da empresa contratante. Os achados desta fase resultam em um relatório de avaliação de risco de fornecedor, que embasará a decisão de contratação. Se os riscos identificados ultrapassarem o apetite de risco da organização, devem ser exigidos planos de ação corretiva antes da assinatura do contrato. Os contratos e TPRM devem estar alinhados, incluindo cláusulas de auditoria, obrigações de notificação de incidentes e penalidades por não conformidade.
A terceira etapa, o monitoramento contínuo, é fundamental para garantir que o perfil de risco do terceiro não se deteriore ao longo do tempo. Avaliações pontuais (point-in-time) tornam-se obsoletas rapidamente. O monitoramento contínuo de terceiros envolve a análise constante de indicadores de desempenho (SLAs), a revisão periódica de certificações (como SOC 2 ou ISO 27001), o acompanhamento da saúde financeira e o uso de ferramentas de inteligência de ameaças (threat intelligence) para detectar vulnerabilidades cibernéticas recém-descobertas ou menções negativas na mídia. Caso um risco emergente seja identificado, a organização deve acionar protocolos de resposta a incidentes e exigir a remediação imediata por parte do fornecedor, ajustando os controles internos conforme necessário.
A etapa final é o offboarding, ou encerramento da relação contratual, que frequentemente é negligenciada, representando um vetor significativo de risco. O término de um contrato de terceirização exige um processo rigoroso para revogar acessos lógicos e físicos, garantir a devolução ou a destruição segura de dados corporativos, e assegurar que as obrigações residuais de confidencialidade sejam mantidas. O offboarding deve ser documentado e auditado para evitar que ex-fornecedores permaneçam com credenciais ativas em sistemas críticos ou retenham informações sensíveis, garantindo o fechamento seguro do ciclo de vida da gestão de fornecedores.
Frameworks e padrões relevantes para TPRM
A estruturação de um programa de TPRM não deve ocorrer em um vácuo conceitual; ela deve ser fundamentada em frameworks e padrões globais reconhecidos, que fornecem metodologias validadas e linguagem comum para a avaliação de terceiros. O NIST SP 800-161 (Cybersecurity Supply Chain Risk Management Practices for Systems and Organizations) é um dos padrões mais abrangentes para a gestão do risco cibernético na cadeia de suprimentos. Ele fornece diretrizes detalhadas para integrar controles de segurança da informação ao longo de todo o ciclo de vida da contratação de tecnologia, orientando as organizações sobre como identificar, avaliar e mitigar vulnerabilidades introduzidas por fornecedores de software, hardware e serviços de TI.
A família de normas ISO também oferece estruturas essenciais para a governança de terceiros. A ISO 27036 (Segurança da Informação para Relacionamento com Fornecedores) é especificamente voltada para a avaliação e mitigação de riscos de segurança da informação em aquisições de produtos e serviços. Ela complementa a ISO 27001, detalhando os requisitos para garantir que os fornecedores mantenham controles de segurança compatíveis com as políticas da organização contratante. Simultaneamente, a ISO 31000 fornece os princípios e diretrizes genéricas para a gestão de riscos corporativos, estabelecendo a base metodológica para integrar o TPRM à arquitetura global de governança, riscos e compliance (GRC) da empresa, garantindo que o risco de terceiros seja avaliado com a mesma taxonomia e critérios de impacto utilizados para os riscos internos.
Além dos padrões técnicos, legislações específicas atuam como frameworks mandatórios de conformidade. A LGPD exige a adoção de medidas técnicas e administrativas para proteger dados pessoais, o que se traduz na necessidade de frameworks de avaliação de privacidade para terceiros, conhecidos como Data Protection Impact Assessments (DPIA). Os programas de TPRM devem mapear os requisitos da LGPD, da GDPR (se aplicável) e de regulamentações setoriais (como as resoluções do BACEN ou normativas da CVM) e integrá-los aos questionários de due diligence e aos processos de auditoria. A convergência desses múltiplos frameworks permite que a organização crie uma política de TPRM unificada, que atenda simultaneamente aos requisitos de cibersegurança, privacidade, continuidade de negócios e conformidade regulatória.
Como estruturar um programa de TPRM: governança, inventário e tiering
A implementação de um programa eficaz de TPRM requer uma fundação sólida de governança corporativa. O primeiro passo é definir o modelo operacional, estabelecendo claramente papéis e responsabilidades (matriz RACI). A governança de terceiros deve envolver múltiplas linhas de defesa: as áreas de negócios (primeira linha) são os donos do risco e responsáveis por solicitar a contratação e monitorar o desempenho diário; as funções de TPRM, Compliance e Segurança da Informação (segunda linha) definem as metodologias, executam a due diligence e monitoram os indicadores de risco; e a Auditoria Interna (terceira linha) avalia a eficácia do programa de forma independente. É imperativo que exista um comitê executivo de riscos para arbitrar exceções, aprovar a aceitação de riscos residuais altos e garantir o alinhamento com a estratégia corporativa.
Com a governança estabelecida, a organização deve realizar o mapeamento e a consolidação de um inventário centralizado de terceiros. É impossível gerenciar riscos que não se pode ver. A criação desse inventário frequentemente exige o saneamento de dados de sistemas de ERP e plataformas de procurement, eliminando duplicidades e identificando todos os prestadores de serviços ativos.
Após a consolidação do inventário, aplica-se o processo de tiering de fornecedores (classificação por criticidade). Nem todos os terceiros representam o mesmo nível de risco, e aplicar o mesmo rigor de due diligence a todos é ineficiente e insustentável. O tiering utiliza questionários de triagem inerente para classificar os fornecedores em categorias (por exemplo, Crítico, Alto, Médio e Baixo risco). Os critérios de classificação devem considerar fatores como o volume de transações financeiras, o acesso a dados sensíveis, a conectividade com redes internas, a dependência operacional e o impacto regulatório. Fornecedores classificados como Críticos ou de Alto Risco serão submetidos a avaliações profundas, auditorias on-site e monitoramento contínuo rigoroso, enquanto fornecedores de Baixo Risco podem passar por avaliações simplificadas e automatizadas, otimizando a alocação de recursos da equipe de TPRM.
KPIs e métricas de TPRM para governança efetiva
A medição do desempenho e da eficácia do programa de gestão de riscos de terceiros depende da definição e do monitoramento de Key Performance Indicators (KPIs) e Key Risk Indicators (KRIs). Métricas operacionais são fundamentais para avaliar a eficiência dos processos internos. O tempo de ciclo de due diligence (turnaround time) mede a quantidade de dias necessários para concluir a avaliação de risco de um fornecedor desde a solicitação inicial até a emissão do parecer final. Um tempo de ciclo excessivamente longo indica gargalos no processo, que podem atrasar o time-to-market de iniciativas estratégicas do negócio. Outra métrica relevante é a taxa de cobertura do inventário, que indica o percentual de fornecedores ativos que passaram pelo processo formal de tiering e due diligence, evidenciando possíveis passivos ocultos na base de terceiros.
Do ponto de vista da exposição ao risco, os KRIs fornecem visibilidade sobre a postura de segurança e conformidade do ecossistema de parceiros. A taxa de mitigação de riscos mede a proporção de vulnerabilidades ou não conformidades identificadas na due diligence que foram efetivamente corrigidas pelos fornecedores dentro dos prazos estipulados. Um alto volume de planos de ação vencidos ou não atendidos sinaliza uma falha na governança e um aumento real da exposição ao risco corporativo. O percentual de fornecedores críticos com avaliações atualizadas é um indicador vital para garantir que os parceiros de maior impacto não operem com perfis de risco obsoletos, assegurando que o monitoramento acompanhe a dinâmica das ameaças.
Métricas financeiras e de impacto também devem ser reportadas à alta administração e ao conselho de administração. A quantificação do risco financeiro de terceiros, expressa em valor monetário em risco (Value at Risk – VaR) relacionado a possíveis interrupções na cadeia de suprimentos, ajuda a tangibilizar a importância do programa. Além disso, o número de incidentes originados em terceiros (como violações de dados ou falhas operacionais severas) e o tempo médio de resposta a esses incidentes demonstram a resiliência organizacional e a capacidade do programa de TPRM de proteger os ativos e a reputação da empresa em cenários adversos reais.
Tecnologia, automação e IA no TPRM
A escala e a complexidade das cadeias de suprimentos modernas tornam a gestão de riscos de terceiros baseada em planilhas e trocas de e-mails uma prática insustentável e perigosa. A adoção de plataformas especializadas de TPRM e sistemas de GRC (Governance, Risk, and Compliance) é essencial para centralizar o inventário, orquestrar fluxos de trabalho e manter trilhas de auditoria imutáveis. Essas plataformas automatizam o envio, a coleta e a pontuação de questionários de due diligence, reduzindo drasticamente o esforço manual e minimizando erros humanos. A integração dessas soluções via APIs com sistemas de compras (procurement) e gestão de contratos garante que a avaliação de risco seja um passo obrigatório (hard stop) antes da formalização de qualquer compromisso comercial.
A automação expande a capacidade analítica do programa por meio do monitoramento contínuo suportado por feeds de inteligência de dados. Ferramentas de scoring de risco cibernético avaliam continuamente a superfície de ataque externa dos fornecedores, gerando pontuações dinâmicas de segurança. Da mesma forma, soluções de inteligência financeira e de conformidade monitoram listas de sanções globais, bases de dados de PEPs (Pessoas Politicamente Expostas) e notícias na mídia em tempo real. Quando um evento de risco é detectado, a tecnologia aciona alertas automáticos para os analistas de TPRM, permitindo uma resposta proativa antes que o risco se materialize em um impacto severo para a empresa contratante.
A Inteligência Artificial (IA) e o Machine Learning estão revolucionando a maturidade do TPRM ao introduzir capacidades preditivas e processamento de linguagem natural (NLP). A IA é utilizada para analisar grandes volumes de evidências e documentos anexados pelos fornecedores (como relatórios SOC 2, políticas de segurança e demonstrações financeiras), extraindo cláusulas críticas, identificando anomalias e apontando inconsistências com as políticas da empresa em questão de segundos. Além disso, modelos preditivos podem analisar o histórico de desempenho, as condições macroeconômicas e o comportamento de mercado para prever a probabilidade de falência ou disrupção operacional de um fornecedor, permitindo que a liderança tome decisões de mitigação de riscos e diversificação da cadeia de suprimentos com base em cenários futuros prováveis.
ROI e alinhamento do TPRM com o negócio
O investimento em um programa maduro de gestão de riscos de terceiros deve ser justificado não apenas como um centro de custo voltado à conformidade regulatória, mas como um habilitador estratégico que protege a receita e preserva o valor da marca. O Retorno sobre o Investimento (ROI) em TPRM é medido primariamente pela prevenção de perdas financeiras severas. A mitigação proativa de um único ataque de ransomware originado em um fornecedor ou a prevenção de uma multa multimilionária por violação da LGPD ou da Lei Anticorrupção justifica integralmente os custos de implementação de plataformas tecnológicas e equipes especializadas. O TPRM atua como uma apólice de seguro operacional, reduzindo a volatilidade financeira associada a incidentes na cadeia de suprimentos.
Além da prevenção de perdas, o TPRM gera eficiências operacionais significativas que impactam diretamente o bottom line. A padronização dos processos de avaliação e a automação da due diligence reduzem o tempo de onboarding de fornecedores, permitindo que a área de compras negocie e ative parceiros estratégicos com maior agilidade, sem comprometer a segurança. A consolidação do inventário de terceiros frequentemente revela redundâncias e sobreposições de serviços, proporcionando oportunidades para a consolidação de fornecedores e alavancagem em negociações contratuais. O monitoramento rigoroso de SLAs e a gestão de desempenho de terceiros garantem que a empresa receba o valor exato pelo qual está pagando, evitando desperdícios financeiros com parceiros ineficientes.
O alinhamento estratégico do TPRM com os objetivos de negócios consolida a resiliência organizacional como um diferencial competitivo. Em mercados onde a confiança é o principal ativo, demonstrar aos clientes, investidores e reguladores que a empresa possui controle absoluto sobre o risco de terceiros eleva a reputação corporativa e facilita a captação de recursos e a conquista de grandes contratos. A governança de terceiros bem executada permite que a alta liderança e o conselho de administração explorem novas tecnologias, expandam operações globais e adotem modelos de terceirização agressivos com a segurança de que os riscos inerentes a essas decisões estão sendo identificados, quantificados e rigorosamente controlados.
A auditoria apoiada exclusivamente em planilhas e extrações manuais já não acompanha o volume e a velocidade das operações corporativas. Os métodos estritamente manuais e retrospectivos perdem tempestividade em ambientes nos quais milhares de transações de múltiplas fontes são processadas instantaneamente em nuvem, de um controle de estoque a uma liquidação financeira em milissegundos.
Diante dessa complexidade sistêmica, o papel da Auditoria Interna — fundamentado nas novas Global Internal Audit Standards (GIAS) do IPPF, no COSO (tanto em ERM quanto no ICIF) e em normas como a ISO 31000 e a ISO/IEC 27001 — deve ir além da verificação de conformidade histórica e ter como objetivo escalar o valor entregue à organização. Para isso, as áreas de Auditoria e GRC buscam estruturar ciclos de auditoria contínua para liberar os auditores das rotinas puramente operacionais e concentrar o tempo analítico no julgamento profissional, no ceticismo e na investigação — funções que as máquinas não exercem.
Da amostragem à população total: o papel da esteira de dados e do RPA
Historicamente, limitações de recursos humanos e computacionais levaram a auditoria a se apoiar em procedimentos retrospectivos, manuais e baseados em amostragem. Contudo, esse modelo apresenta limitações frente à velocidade transacional contemporânea, reduzindo a tempestividade na detecção e mitigação de riscos corporativos. Hoje, a construção de uma esteira integrada de dados e analytics, que combina extrações diretas, tratamento automatizado e scripts de validação, viabiliza que testes de detalhes, avaliações de controles gerais de TI (ITGC) e conciliações migrem da amostragem para a análise de 100% da população.
Nesse ecossistema, a Automação de Processos Robóticos (RPA) cumpre um papel específico e complementar. Diferente de grandes reestruturações sistêmicas (como a troca de um ERP), o RPA atua por meio de instâncias de software configuradas na camada de apresentação, replicando a interação humana em telas sem integração para alimentar a esteira analítica ou automatizar etapas operacionais de documentação e comunicação.
Essa transição metodológica requer, contudo, precisão técnica: testar 100% da população elimina o risco de amostragem, mas não elimina o risco não amostral. Se a extração vier incompleta, se o tratamento descartar registros indevidamente ou se a regra de controle estiver mal parametrizada, a automação apenas produzirá falsos negativos em escala. Por isso, a confiabilidade das evidências depende diretamente de controles de engenharia, como a reconciliação de volumetria entre a origem e a base testada.
Vale também estabelecer uma distinção conceitual essencial para a governança: monitoramento contínuo não se confunde com auditoria contínua. A distinção já aparece em implementações pioneiras descritas na literatura (Alles et al., 2006) e, à luz do Modelo das Três Linhas (IIA, 2020), o monitoramento contínuo é responsabilidade da 1ª e da 2ª linha na supervisão rotineira das operações e dos controles internos. Já a auditoria contínua é exercida de forma independente pela 3ª linha, que opera sua própria esteira de testes para avaliar a eficácia dos controles e o comportamento dos riscos sem assumir funções de gestão.
O caminho das pedras: framework de implementação
A transição tecnológica exige método para evitar que rotinas manuais ineficientes sejam apenas codificadas. O framework proposto por Huang e Vasarhelyi (2019), desenvolvido e avaliado em caso piloto na literatura de auditoria, organiza a adoção de automação em quatro estágios práticos:
● Seleção do procedimento: A automação exige padronização. Os alvos iniciais ideais são os procedimentos maduros, altamente repetitivos e baseados em regras objetivas, nos quais não há necessidade de julgamento subjetivo na execução do teste e os dados de entrada já estão em formato estruturado e digital.
● Modificação do procedimento (reengenharia): Raramente um procedimento de auditoria manual pode ser automatizado exatamente como é executado (as-is). É necessário aplicar reengenharia ao fluxo, separando as validações estritamente determinísticas daquelas que exigem avaliação humana, além de padronizar templates, dicionários de dados e metadados para evitar falhas de leitura e interpretação.
● Implementação: Nesta fase, as lógicas de teste são codificadas. No dia a dia da prática de Auditoria Interna, essa construção se traduz no uso integrado de tecnologias: estrutura-se a captura, limpeza e parsing de dados (ETL) com fluxos automatizados, queries em SQL, scripts em Python e fluxos no Alteryx para extrações e cruzamentos robustos, acionando o software de RPA na ponta onde não há integração direta. A opção pelo desenvolvimento in-house (construído diretamente no ambiente tecnológico do cliente e sob a governança da área de auditoria) confere flexibilidade para manutenção evolutiva e preserva a confidencialidade das informações estratégicas dentro do perímetro corporativo.
● Avaliação e operação: O fluxo automatizado deve ser testado em paralelo ao método tradicional para atestar sua completude e acurácia antes de entrar em produção. Um dos maiores desafios operacionais na auditoria contínua é a “inundação de alarmes” (alarm flood). Se as regras não forem calibradas, o excesso de falsos positivos sobrecarrega a equipe, gerando o risco real de os profissionais passarem a ignorar alertas relevantes. Estratégias como estruturação hierárquica de exceções e limiares escalonados são decisivas nessa etapa.
O auditor do futuro e o redirecionamento do esforço analítico
O receio de que a automação substitua os auditores parte de uma visão limitada da profissão. O objetivo de automatizar a esteira de dados é retirar o trabalho mecânico da rotina humana. Ao transferir o esforço de extração, conferência de bases e validações lineares para a máquina, o auditor deixa de atuar como coletor e formatador de arquivos.
Assim, com o suporte da esteira, o profissional direciona seu tempo ao capital intelectual, com aprofundamento em frentes como Forensic Data Analysis, investigação criteriosa de transações atípicas (notable items), atualização dinâmica da matriz de riscos com base em evidências da população total e comunicação de causas-raízes ao Comitê de Auditoria.
Da teoria à prática: arquitetura de uma esteira de auditoria contínua
Na prática, um robô isolado raramente sustenta um programa de auditoria contínua. O que funciona é uma esteira de dados em camadas, na qual o RPA ocupa um lugar específico e o restante do trabalho pesado fica com ferramentas mais adequadas. Pensar assim evita o erro comum de usar o robô para tudo, inclusive para o que um script ou uma query resolveriam com mais estabilidade.
Uma arquitetura de referência, que pode ser adaptada ao porte e ao nível de maturidade de cada área, costuma ter cinco camadas:
● Extração: sempre que o sistema de origem permitir, a coleta deve ser feita por queries SQL, APIs ou exportações agendadas, que são rápidas e não dependem de interface. O RPA entra quando não há outra porta de acesso, como em sistemas legados, portais web de terceiros e telas sem integração. Nesses casos, plataformas como UiPath, Automation Edge ou ElectroNeek navegam na camada de apresentação e trazem os dados até a esteira.
● Tratamento e ETL: nesta etapa os dados são padronizados, deduplicados, tipados e cruzados entre fontes. Alteryx e Python (pandas) são escolhas frequentes, e o ganho principal é o mesmo nos dois casos: a lógica de tratamento fica documentada e reexecutável, e não escondida em macros de planilha.
● Regras de controle: aqui ficam os testes propriamente ditos, escritos como regras parametrizáveis (limiares, janelas de tempo, listas de exceção) e não como valores fixos dentro do código. Quando o auditor precisa recalibrar um alerta, ele altera um parâmetro, sem mexer na lógica.
● Orquestração: agendamento, filas de itens, controle de dependências entre etapas, reprocessamento em caso de falha e registro de cada execução. Um orquestrador, seja o da própria plataforma de RPA ou uma aplicação dedicada para rodar fluxos em Python, é o que transforma um conjunto de scripts em um processo operável.
● Evidência e visualização: os resultados são gravados em uma base própria, com data de execução, versão da regra e volume processado, e consumidos em painéis de BI. O RPA pode fechar o ciclo anexando a evidência ao papel de trabalho ou abrindo o chamado para o responsável pela área auditada.
Boas práticas de engenharia para robôs de auditoria
Um robô que produz evidência de auditoria precisa, ele próprio, ser confiável. Se o resultado do teste for questionado pela área auditada, a equipe tem de conseguir demonstrar o que foi executado, quando, sobre quais dados e com qual versão da lógica. Alguns cuidados técnicos tornam isso possível:
● Credenciais e segregação de funções: senhas e tokens ficam em cofre de credenciais (como os assets do orquestrador ou um vault corporativo), nunca dentro do código ou de arquivos de configuração. O robô opera com conta dedicada e privilégio mínimo, somente leitura sempre que possível, o que também evita questionamentos sobre segregação de funções.
● Logs e trilha de auditoria: cada execução registra início, fim, origem dos dados, quantidade de registros lidos, tratados e rejeitados e o resultado de cada regra. Esses logs devem ser protegidos contra alteração e guardados pelo mesmo prazo de retenção dos papéis de trabalho.
● Reconciliação de volumetria: antes de rodar qualquer teste, a esteira compara totais de controle entre a origem e a base tratada (contagem de linhas e soma de valores, por exemplo). Se os números não fecham, a execução é interrompida e sinalizada. Esse passo simples mitiga o risco não amostral e evita concluir que “não há exceções” sobre uma base que veio incompleta.
● Tratamento de exceções: é útil separar exceções de negócio (um dado fora do padrão, que deve ir para revisão humana) de exceções de sistema (indisponibilidade, timeout, mudança de layout de tela), que pedem nova tentativa ou acionamento do time técnico. Misturar os dois tipos é uma das principais causas de robôs que falham em silêncio.
● Idempotência e reprocessamento: rodar o mesmo fluxo duas vezes sobre o mesmo período não pode duplicar achados nem alterar resultados anteriores. Isso exige chaves de execução e controle de período, e permite refazer um mês inteiro sem efeitos colaterais.
● Versionamento e ambientes: código, regras e parâmetros em repositório com controle de versão, com ambientes separados de desenvolvimento, homologação e produção. Toda mudança em regra de controle passa por teste em paralelo antes de ir para produção, na mesma lógica da fase de avaliação descrita anteriormente.
● Preferência por integrações estáveis: automações que dependem de clique em tela quebram quando o sistema muda. Sempre que houver banco, API ou arquivo estruturado disponível, essa deve ser a via principal, deixando a automação de interface para os casos sem alternativa.
● Calibração de alertas: para conter a inundação de alarmes, cada achado recebe uma pontuação de risco combinando valor, recorrência e criticidade do processo. Apenas os itens acima de determinado limiar geram notificação imediata; os demais seguem em relatório consolidado. Os limiares são revistos periodicamente com base no percentual de alertas que de fato viraram achado.
Há ainda um ponto que costuma passar despercebido: os próprios robôs e scripts entram no escopo dos controles gerais de TI (ITGC). Acessos, mudanças e operação da automação precisam ser governados com o mesmo rigor aplicado aos sistemas que ela audita.
Exemplo prático: teste de 100% da população em contas a pagar
Para ilustrar como as camadas se conectam, considere um teste clássico de contas a pagar. Em vez de selecionar uma amostra de pagamentos e conferi-los um a um, a esteira processa todos os títulos do período. A construção típica segue este desenho:
● Extração: query SQL no ERP traz títulos, pagamentos, cadastro de fornecedores e cadastro de colaboradores do período. Dados de portais de terceiros, como consulta de situação cadastral de fornecedores, são coletados por robô de RPA.
● Tratamento e privacidade (LGPD): normalização de CNPJ/CPF, padronização de nomes e contas bancárias, e junção das bases por chave de fornecedor. Como o cruzamento envolve dados pessoais e bancários de colaboradores, o processamento deve se apoiar em base legal adequada à LGPD (como o legítimo interesse do controlador na prevenção à fraude e no controle interno), definida com o encarregado de dados. O desenho também aplica minimização de dados (coleta restrita aos campos estritamente necessários ao batimento) e controle de acesso aos resultados.
● Regras: pagamentos duplicados (mesmo fornecedor, valor e datas próximas, ou mesmo número de documento com pequenas variações), fornecedores cujos dados bancários coincidem com os de colaboradores, pagamentos acima da alçada aprovada, lançamentos em fins de semana ou feriados e fornecedores com cadastro recente e alto volume financeiro.
● Pontuação e priorização: cada regra atribui um peso, e a soma define a posição do item na fila de revisão. O auditor começa pelo topo da lista, não por uma planilha de milhares de linhas.
● Fechamento do ciclo e independência: o robô anexa a evidência (extrato da regra, registros de origem, data de execução) ao papel de trabalho e envia o item ao responsável para esclarecimento. A resposta retorna à base, alimentando o painel de acompanhamento. Em linha com a separação entre 3ª linha (auditoria contínua) e 1ª/2ª linhas (monitoramento contínuo), o robô documenta a exceção e acompanha a tratativa, mas não executa bloqueios ou aprovações operacionais no ERP.
O resultado prático é uma mudança de papel, pois a máquina varre a população inteira, e o auditor dedica o tempo ao que sobrou, ou seja, aos itens que realmente exigem investigação, entrevista e julgamento.
Rumo à automação inteligente
O RPA tradicional lida bem com tarefas estruturadas e baseadas em regras, mas parte da evidência de auditoria está em documentos não estruturados (contratos, notas fiscais em PDF, comprovantes e e-mails). A evolução natural da esteira é combinar o robô com outras tecnologias, como o OCR (Optical Character Recognition) e processamento inteligente de documentos que permitem ler e estruturar esses arquivos antes dos testes. Já tecnologias como o process mining ajudam a identificar desvios de fluxo em relação ao processo desenhado e, por fim, modelos estatísticos e de aprendizado de máquina, como detecção de anomalias, complementam as regras fixas na busca por padrões que não foram codificados.
Modelos de linguagem (LLMs) também começam a aparecer, por exemplo para resumir cláusulas contratuais ou classificar justificativas de exceção. Nesses casos, o desenho precisa de limites claros: o modelo apoia a leitura e sugere, o resultado é sempre rastreável até o documento de origem e a decisão final continua com o auditor. Uma saída que não pode ser verificada não serve como evidência.
Conclusão
Sustentar testes sobre 100% da população requer uma esteira em camadas na qual SQL, APIs, ferramentas de ETL (como o Alteryx Designer) e scripts analíticos absorvam a extração e as regras de negócio, reservando o RPA para sistemas sem integração e para o fluxo de evidências. Quando essa arquitetura é combinada a disciplinas de engenharia, tais como reconciliação de volumetria para mitigar o risco não amostral, idempotência, separação entre erros de sistema e exceções de negócio e inclusão dos próprios robôs no escopo de ITGC, a auditoria contínua ganha rastreabilidade de ponta a ponta.
Como resultado, em vez de gastar tempo reconciliando planilhas ou testando amostras parciais, o auditor atua no topo de uma fila priorizada por risco, dedicando sua capacidade analítica às exceções que exigem investigação e julgamento.
Esse artigo foi escrito por Bruno Vaz (Consultor Master de Risk Advisory & Internal Audit) e Pedro Manoel de Azevedo (Consultor Master RPA de Business Performance & Transformation).
Referências Bibliográficas
● Alles, M., Brennan, G., Kogan, A., & Vasarhelyi, M. A. (2006). Continuous monitoring of business process controls: A pilot implementation of a continuous auditing system at Siemens. International Journal of Accounting Information Systems, 7(2), 137–161.
● Committee of Sponsoring Organizations of the Treadway Commission [COSO]. (2013). Internal Control — Integrated Framework. AICPA.
● Huang, F., & Vasarhelyi, M. A. (2019). Applying robotic process automation (RPA) in auditing: A framework. International Journal of Accounting Information Systems, 35, 100433.
● Institute of Internal Auditors [IIA]. (2020). The IIA’s Three Lines Model: An update of the Three Lines of Defense. The IIA.
● Institute of Internal Auditors [IIA]. (2024). Global Internal Audit Standards (International Professional Practices Framework – IPPF). The IIA.
● International Organization for Standardization [ISO]. (2018). ISO 31000:2018 — Risk management — Guidelines. ISO.
● International Organization for Standardization [ISO] & International Electrotechnical Commission [IEC]. (2022). ISO/IEC 27001:2022 — Information security, cybersecurity and privacy protection — Information security management systems — Requirements. ISO.
● Moffitt, K. C., Rozario, A. M., & Vasarhelyi, M. A. (2018). Robotic Process Automation for Auditing. Journal of Emerging Technologies in Accounting, 15(1), 1–10.
● Pereira, A. T., de Araújo, C. S., Mello, S. G. O., Roberto, J. C. A., & Cavalcante, Z. P. (2026). Auditoria Contínua e Tecnologia: O uso de análise de dados e automação para aprimorar a eficácia do controle interno. Periódicos Brasil. Pesquisa Científica, 5(4), 315–331.
Os provedores de telecomunicações passaram décadas gerenciando recursos finitos, como espectro, largura de banda, computação, armazenamento e capacidade de rede. Hoje, os tokens de IA emergiram como um novo recurso estratégico que exige o mesmo nível de supervisão executiva e disciplina.
À medida que os provedores de telecomunicações escalam a IA em atendimento ao cliente, operações de rede, cibersegurança, gestão de fraudes e outras funções empresariais, o consumo de tokens está se tornando um fator importante de custo, desempenho, governança e valor empresarial. Segundo reportagens do setor, a T-Mobile ultrapassou um padrão de processamento de mais de 1 trilhão de tokens de IA anualmente, ao integrar a IA de forma mais profunda em suas operações, ilustrando como o consumo de tokens pode atingir uma escala de telecomunicações. Enquanto isso, a Vodafone informa que seus assistentes movidos a IA agora lidam com aproximadamente 60 milhões de conversas com clientes por mês em toda a Europa.
Para CFOs e CIOs, o desafio é como governar, monitorar e otimizar investimentos em IA para que cada token consumido traga resultados de negócio mensuráveis, ao mesmo tempo em que apoia a resiliência operacional e o crescimento de longo prazo.
Além de gerenciar custos, os líderes também devem se preparar para uma nova geração de métricas de desempenho de IA, incluindo tempo até o primeiro token (TTFT), throughput de tokens e consumo de energia por inferência. Construir essas capacidades depende de mais do que apenas investimentos em tecnologia. Ela exige observabilidade da IA, propriedade clara, controles eficazes e os marcos de governança necessários para gerenciar a IA em larga escala.
Como os CFOs podem gerenciar a IA como uma utilidade baseada no consumo
CFOs das operadoras de telecomunicações estão familiarizados com modelos econômicos baseados no uso. Seja gerenciando o consumo em nuvem, custos de transporte de rede ou planos de uso do cliente, o sucesso depende de entender o que está impulsionando a demanda, controlar custos e garantir que os gastos produzam valor mensurável para o negócio.
A IA apresenta um desafio semelhante, mas em uma escala muito maior e menos previsível.
Cada consulta de cliente tratada por um assistente virtual, cada anomalia de rede analisada por um modelo de IA, cada fluxo de trabalho de cibersegurança executado por um agente de IA e toda interação de um funcionário com um copilot de IA consome tokens. Individualmente, o custo de uma única interação pode parecer insignificante. Em uma grande empresa de telecomunicações que processa milhões de conversas com clientes, eventos de rede, alertas de segurança e decisões operacionais todos os dias, o consumo de tokens pode rapidamente se tornar relevante e cada vez mais difícil de prever.
O desafio é agravado pelo fato de que os custos de IA se comportam de forma diferente do licenciamento tradicional de software. Em vez de taxas anuais previsíveis de licenciamento, as organizações pagam com base no consumo. Uma iniciativa de IA bem-sucedida que gera bons resultados de negócio também pode gerar aumentos significativos no consumo à medida que a adoção cresce em toda a empresa.
Uma governança eficaz da IA começa fazendo as perguntas certas. Para os líderes de telecomunicações, essas questões precisam ir além de quantos tokens estão sendo usados e focar nos resultados de negócio que esses tokens estão possibilitando, onde o consumo está acelerando e se a organização possui os controles necessários para escalar a IA de forma responsável. Aqui estão algumas perguntas-chave que os líderes deveriam fazer sobre o consumo de IA:
Sabemos quais casos de uso de IA consomem mais tokens? Identifique as aplicações, modelos e funções de negócios que impulsionam o maior consumo e custos.
Podemos medir o custo por interação com o cliente? Avalie se o atendimento ao cliente habilitado por IA está proporcionando maior eficiência, experiência e resultados em relação ao seu custo.
Podemos quantificar o custo por incidente de rede resolvido? Determine se os investimentos em IA estão acelerando as atividades de detecção, diagnóstico e remediação, ao mesmo tempo em que reduzem os custos operacionais.
Quais iniciativas de IA estão produzindo valor mensurável para os negócios? Acompanhe resultados como crescimento da receita, ganhos de produtividade, retenção de clientes, redução das despesas operacionais e melhora do EBITDA.
Onde estamos gerando o consumo desnecessário de tokens? Procure por tamanhos excessivos de prompts, uso excessivo de modelos premium, fluxos de trabalho ineficientes, requisições de IA duplicadas e atividade descontrolada dos agentes.
Podemos prever a demanda e os custos futuros de tokens? Entenda como a adoção, mudanças no modelo e novas iniciativas de IA podem afetar os gastos futuros.
Temos os controles necessários para governar a IA em larga escala? Garanta que políticas, monitoramento, processos de aprovação, limiares de gastos e controles de risco estejam em vigor.
Podemos conectar o consumo de IA diretamente aos resultados do negócio? Vá além do rastreamento do uso de tokens para medir como a IA contribui para a experiência do cliente, resiliência operacional e desempenho financeiro.
As organizações devem gerenciar a economia de tokens com a mesma disciplina aplicada aos gastos em nuvem, estabelecendo visibilidade sobre quem está usando IA, quais modelos estão sendo usados, quanto custam essas interações e se estão entregando valor para o negócio. Sem essa visibilidade, os líderes correm o risco de tratar os gastos com IA como uma despesa operacional crescente, em vez de um investimento estratégico.
Para os provedores de telecomunicações, o objetivo não deve ser minimizar o consumo de tokens, mas otimizá-lo. Por exemplo, um assistente de atendimento ao cliente que consome mais tokens ainda pode entregar valor substancial se reduzir os tempos de atendimento das chamadas, melhorar a satisfação do cliente e aumentar as taxas de resolução no primeiro contato. Da mesma forma, uma plataforma de operações de rede habilitada por IA pode justificar um consumo maior se melhorar a detecção de falhas, acelerar a resposta a incidentes ou reduzir custos operacionais.
Para os CFOs, a prioridade é ir além do acompanhamento de custos e construir um modelo operacional que vincule o consumo de IA ao valor, desempenho e risco. Trabalhando com CIOs, eles podem aplicar a disciplina de operações financeiras para ganhar visibilidade de uso, atribuir responsabilidade de gastos e estabelecer um modelo de custos escalável para o consumo de IA e nuvem.
A perspectiva do CIO: Governando a IA em escala de operadora
Em escala de operadora, até pequenas ineficiências podem se multiplicar rapidamente. Sem uma supervisão adequada, as organizações podem enfrentar aumento no consumo de tokens, uso inconsistente do modelo, riscos de segurança, desafios de conformidade e visibilidade limitada sobre como a IA está sendo usada em toda a empresa. Por isso, os CIOs devem estabelecer uma estrutura de governança que ofereça visibilidade, responsabilidade e controle em todo o ecossistema de IA.
O arcabouço deve incorporar estas cinco prioridades-chaves:
Estabeleça um inventário de IA empresarial. Este inventário é crucial para ajudar a controlar a Shadow IA ou o uso não autorizado de ferramentas de IA e fornecer visibilidade sobre ativos de IA, incluindo:
Aplicações de IA e copilots
Agentes autônomos de IA
Serviços de IA de terceiros
Soluções de IA próprias da empresa.
Implementar políticas de governança de tokens de IA. Isso proporcionaria barreiras de proteção claras ao redor de:
Modelos de IA aprovados
Limiares de uso e orçamentos
Requisitos de monitoramento e relatórios
Procedimentos de escalonamento e exceção.
Os CIOs devem pensar nos tokens da mesma forma que gerenciaram a largura de banda: mensuráveis, governados e alinhados às prioridades de negócios.
Otimize a seleção dos modelos. Nem todo caso de uso exige o modelo mais avançado ou caro. Por exemplo, sumarização de chamadas do cliente, busca de conhecimento, documentação e relatórios rotineiros podem muitas vezes ser tratados por modelos menores e de menor custo sem sacrificar a qualidade.
Agentes de IA seguros como identidades empresariais. Agentes de IA precisam da mesma governança que os usuários humanos. A regência desses agentes deve incluir:
Integração de identidade e gerenciamento de acesso (IAM)
Controles de acesso de menor privilégio
Registro e monitoramento de auditoria
Gestão do ciclo de vida e supervisão humana.
Construa a observabilidade da IA. Os líderes devem ser capazes de responder:
Quais aplicativos consomem mais tokens?
Quais unidades de negócios impulsionam os gastos com IA?
Os sistemas de IA estão entregando os resultados esperados?
Onde surgem riscos, ineficiências ou preocupações com a conformidade?
A parceria CFO-CIO: Governança da IA como responsabilidade compartilhada de liderança
Os principais provedores de telecomunicações entendem que o gerenciamento de tokens de IA é tanto um desafio financeiro quanto tecnológico. Eles estão construindo modelos operacionais conjuntos que equilibram inovação, disciplina de custos, desempenho operacional e gestão de riscos.
Isso inclui a criação de conselhos de governança de IA multifuncionais que revisam regularmente tendências de consumo, resultados de negócios, exposição ao risco, desempenho do modelo e oportunidades de otimização.
A governança da IA é mais eficaz quando CFOs e CIOs compartilham responsabilidade por custo, valor, desempenho e risco. Enquanto os CFOs focam na realização de valor e na responsabilidade financeira, os CIOs fornecem a governança, supervisão tecnológica e controles operacionais necessários para escalar a IA de forma responsável. Juntos, eles podem construir governança de tokens que permitirá que suas organizações escalem a IA com confiança, controlem custos, melhorem o desempenho e convertam experimentos de IA em valor empresarial mensurável.
Este artigo foi originalmente escrito por Jim Kinsman (Diretor Executivo de Segurança e Privacidade) e traduzido pela Protiviti Brasil.
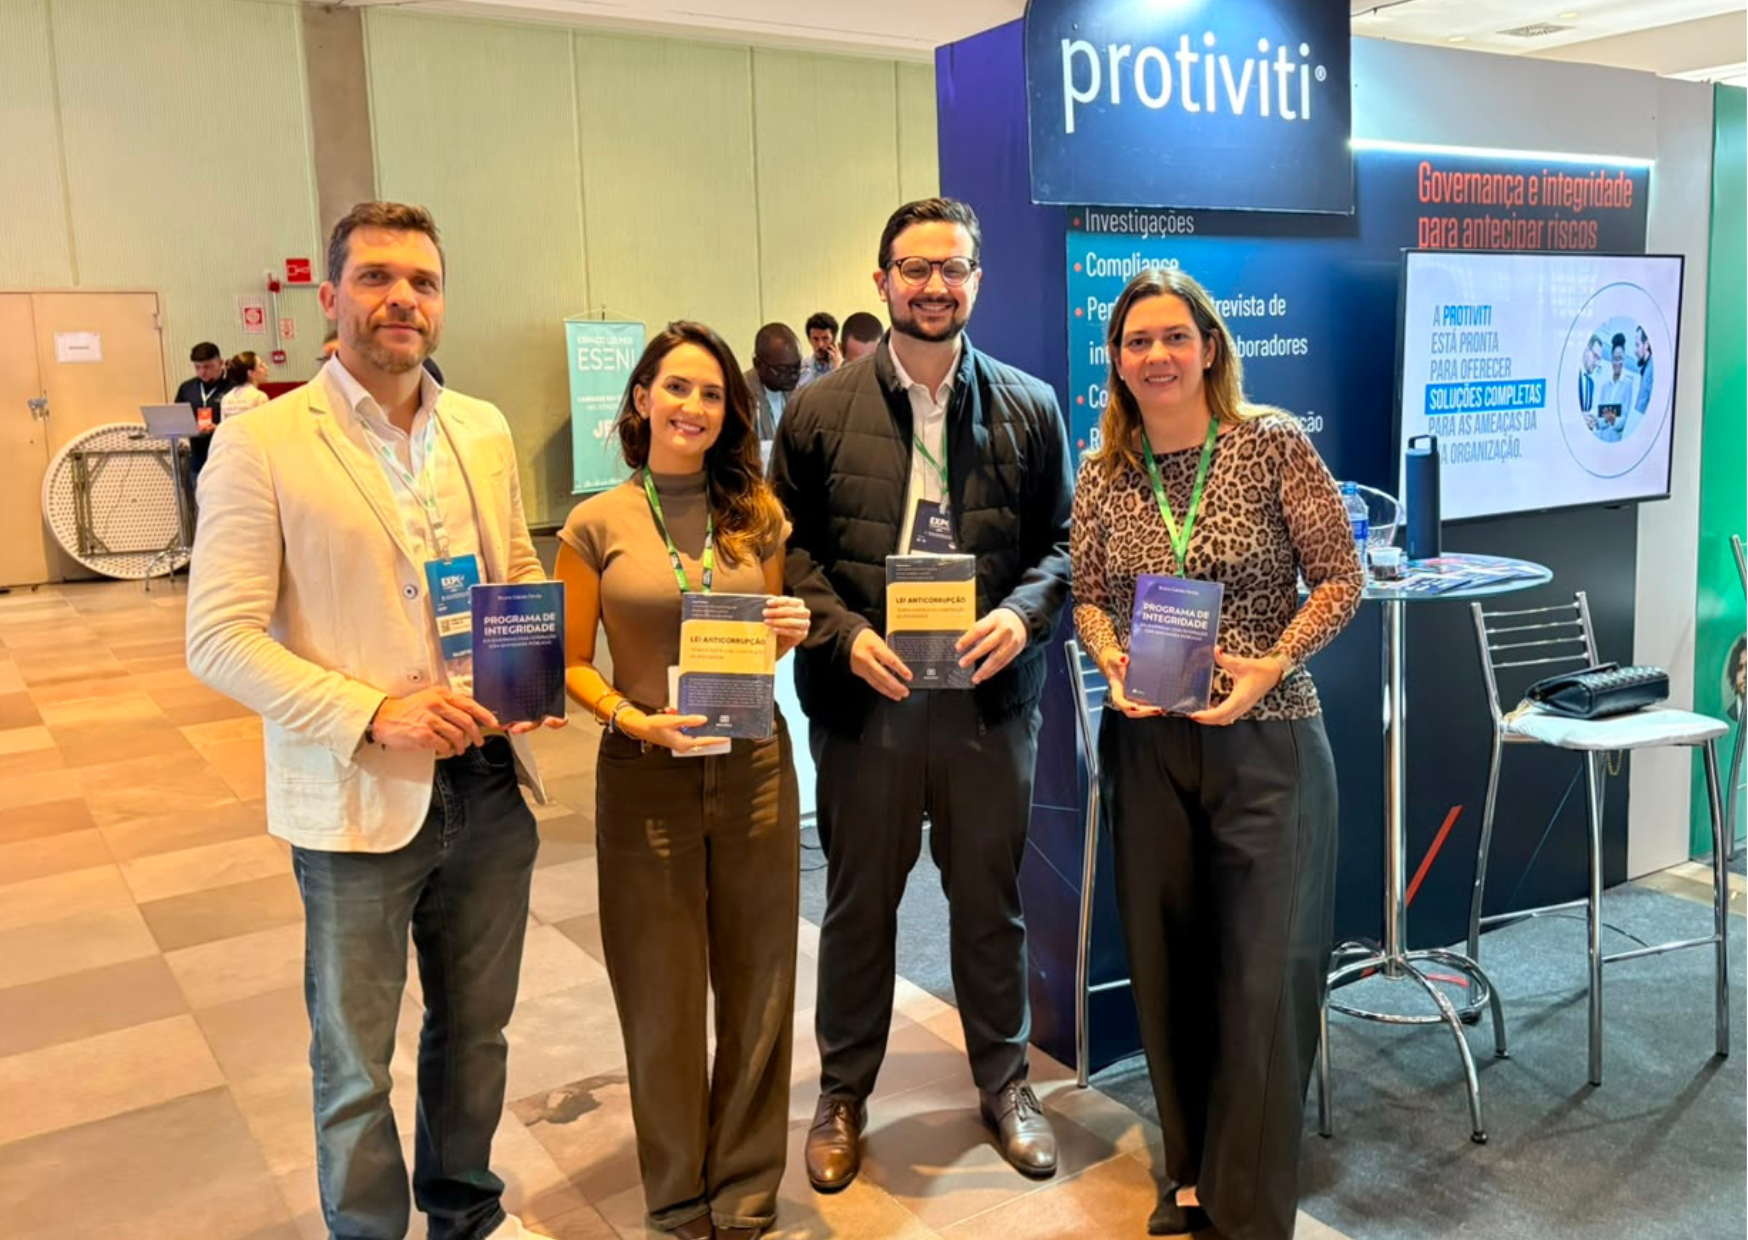
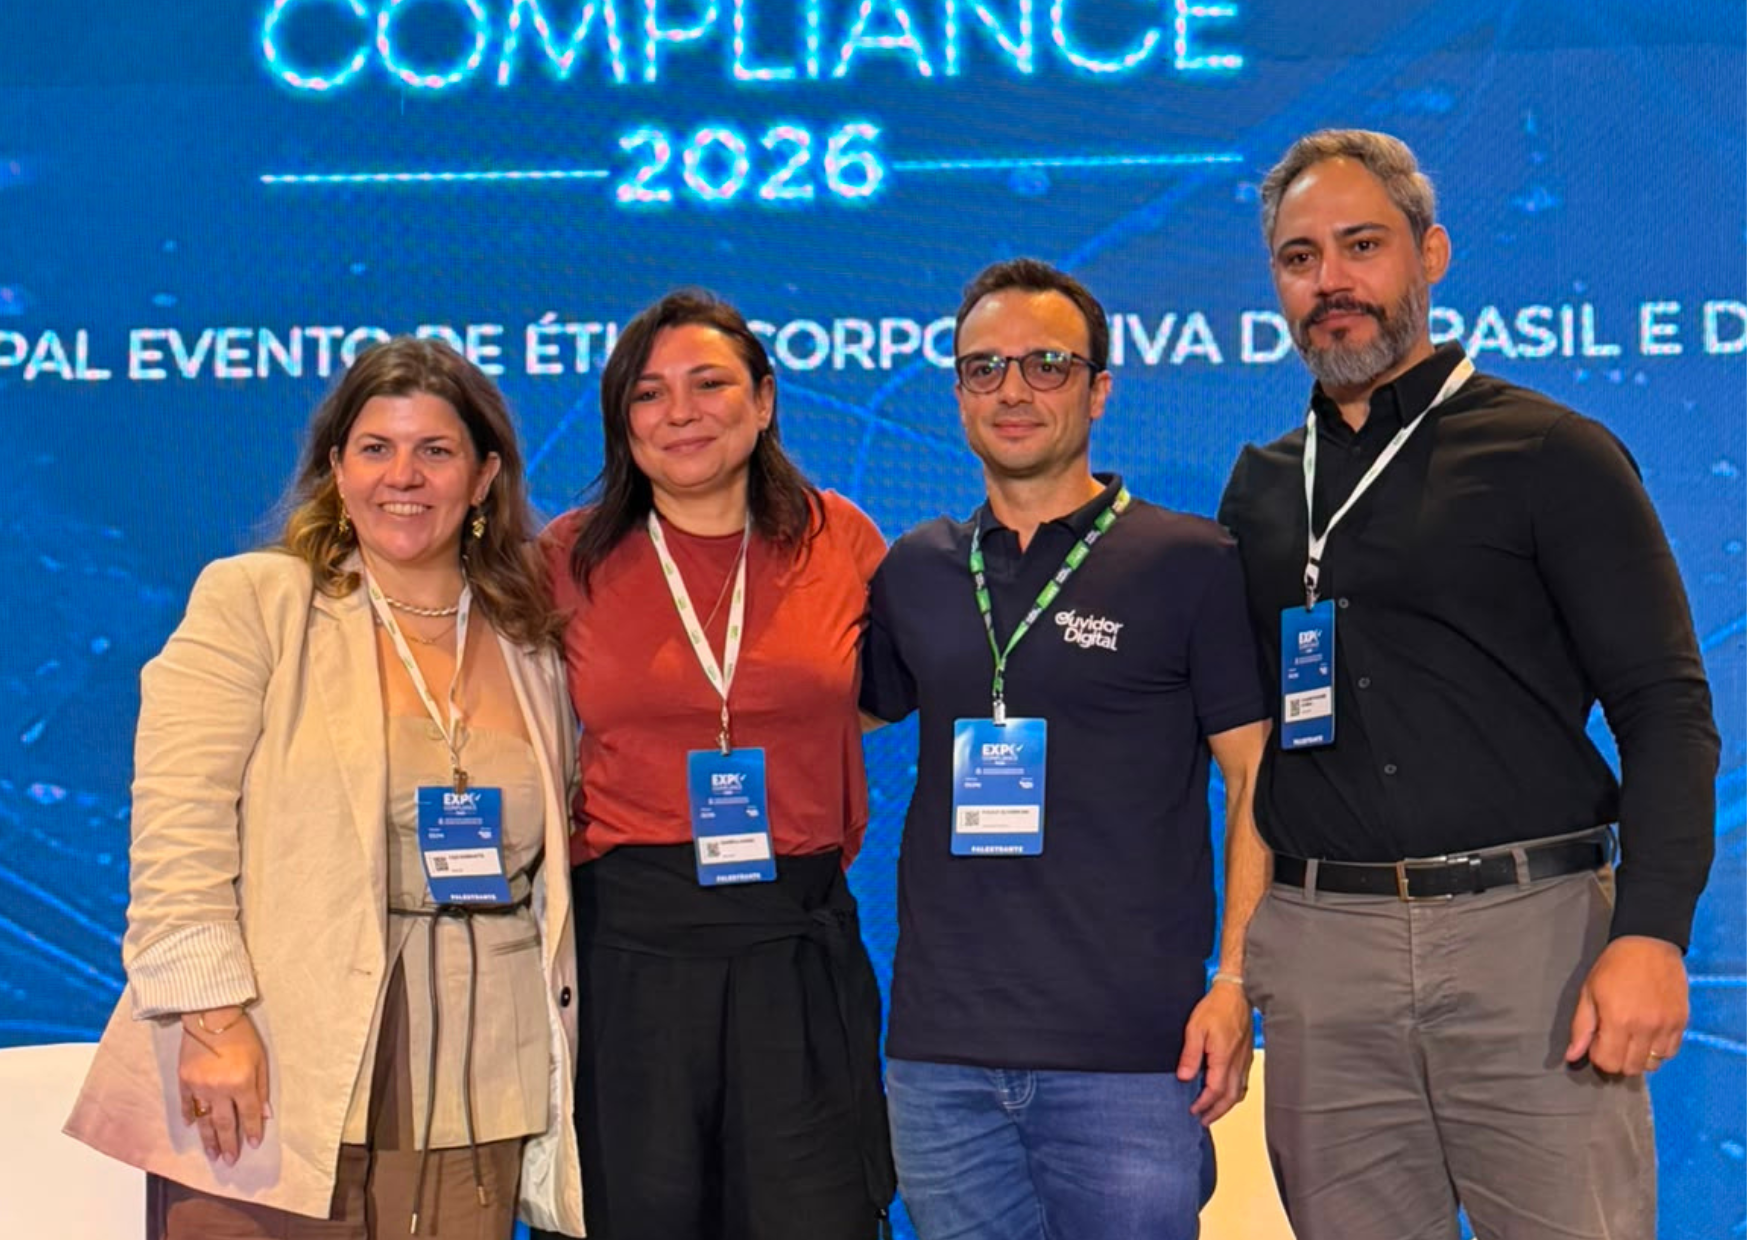
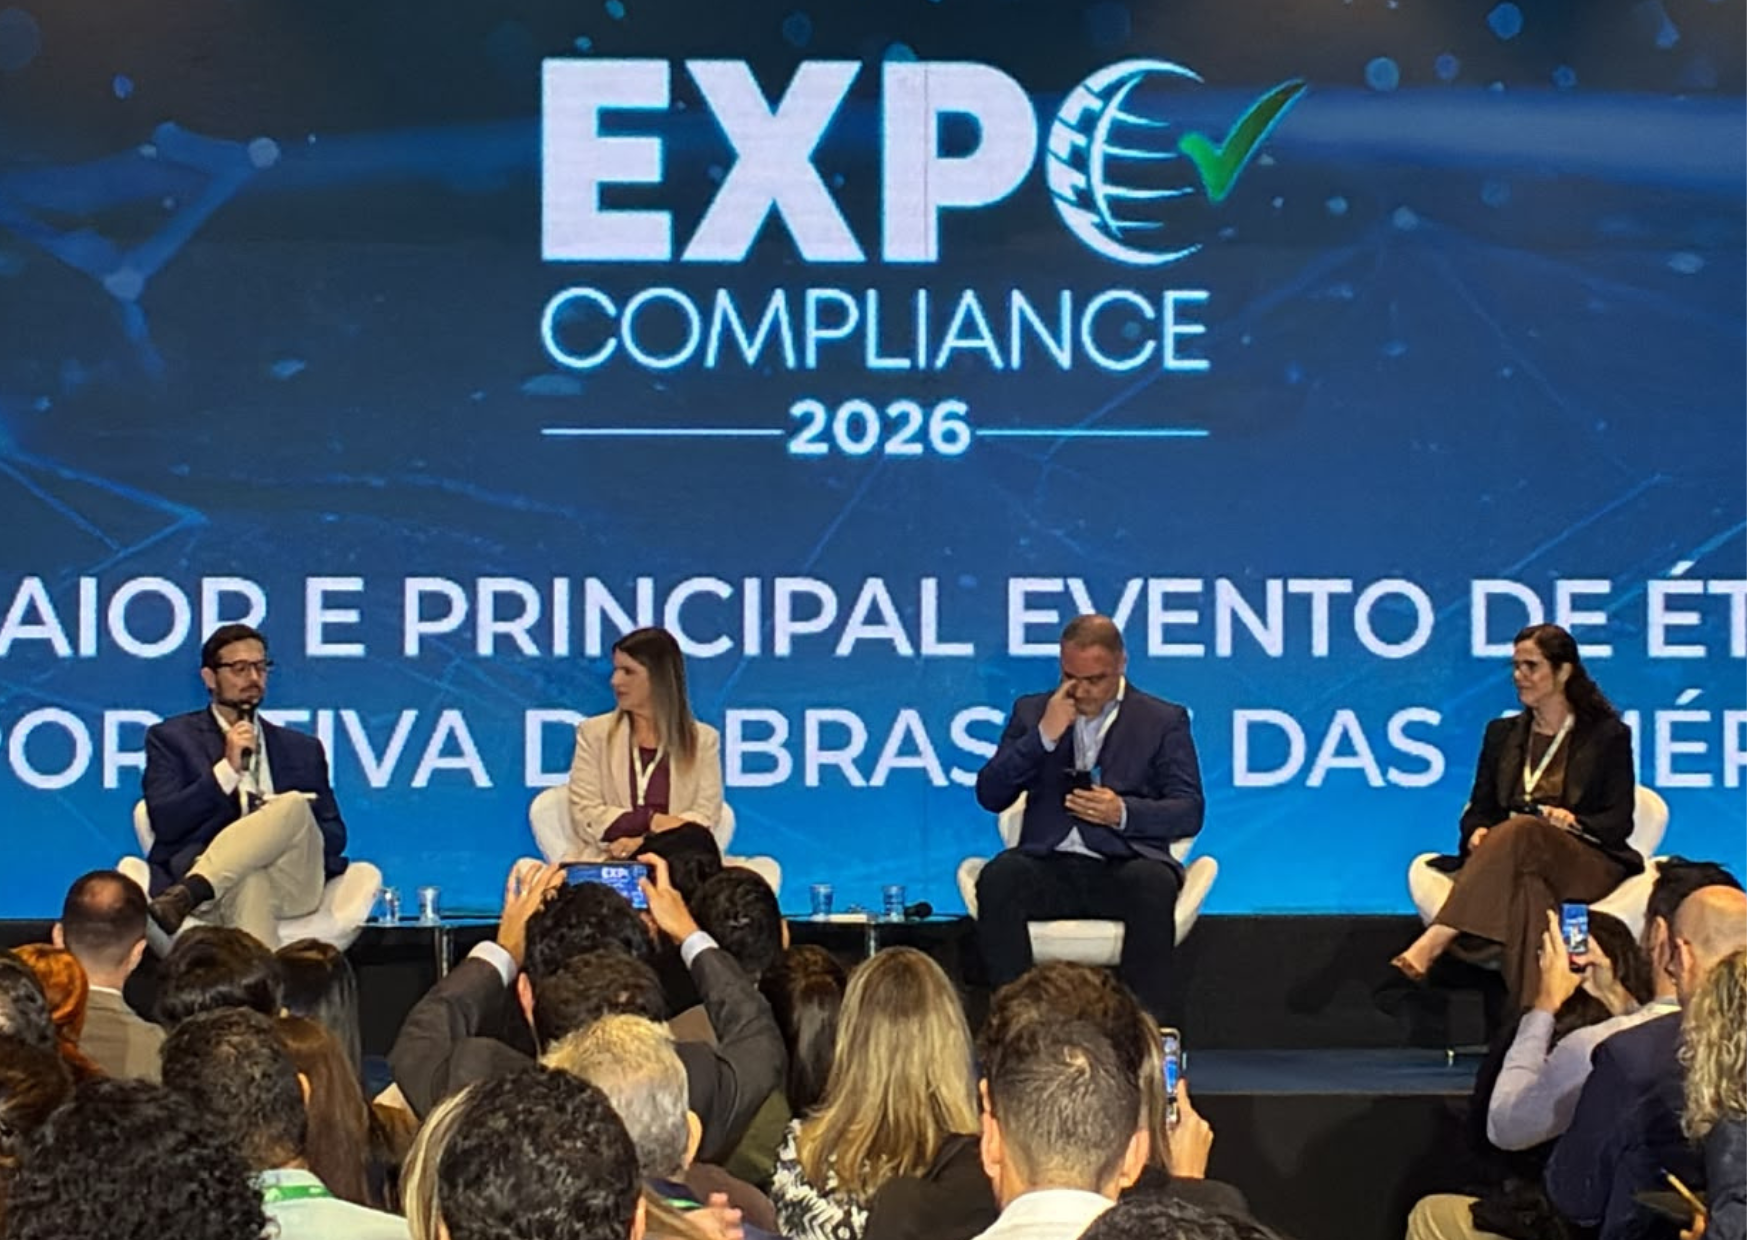
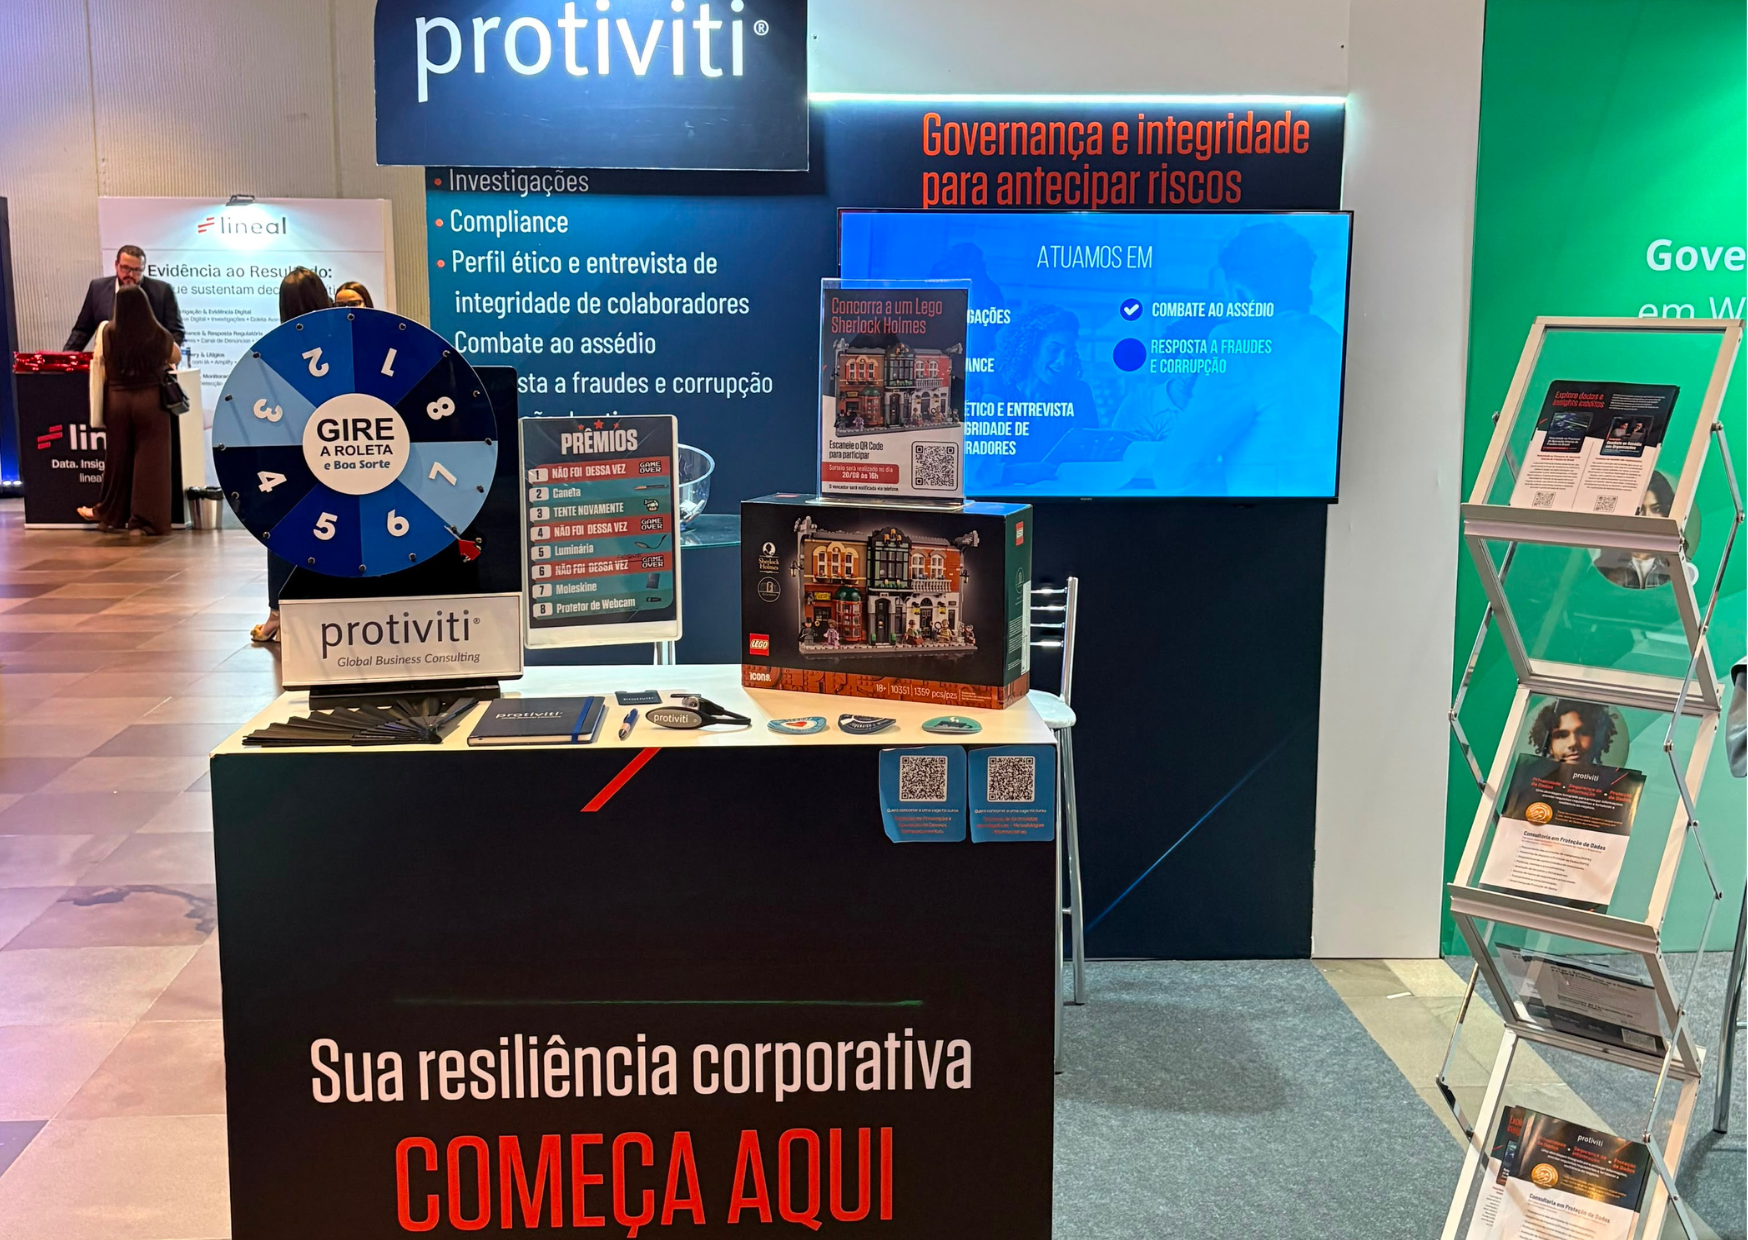
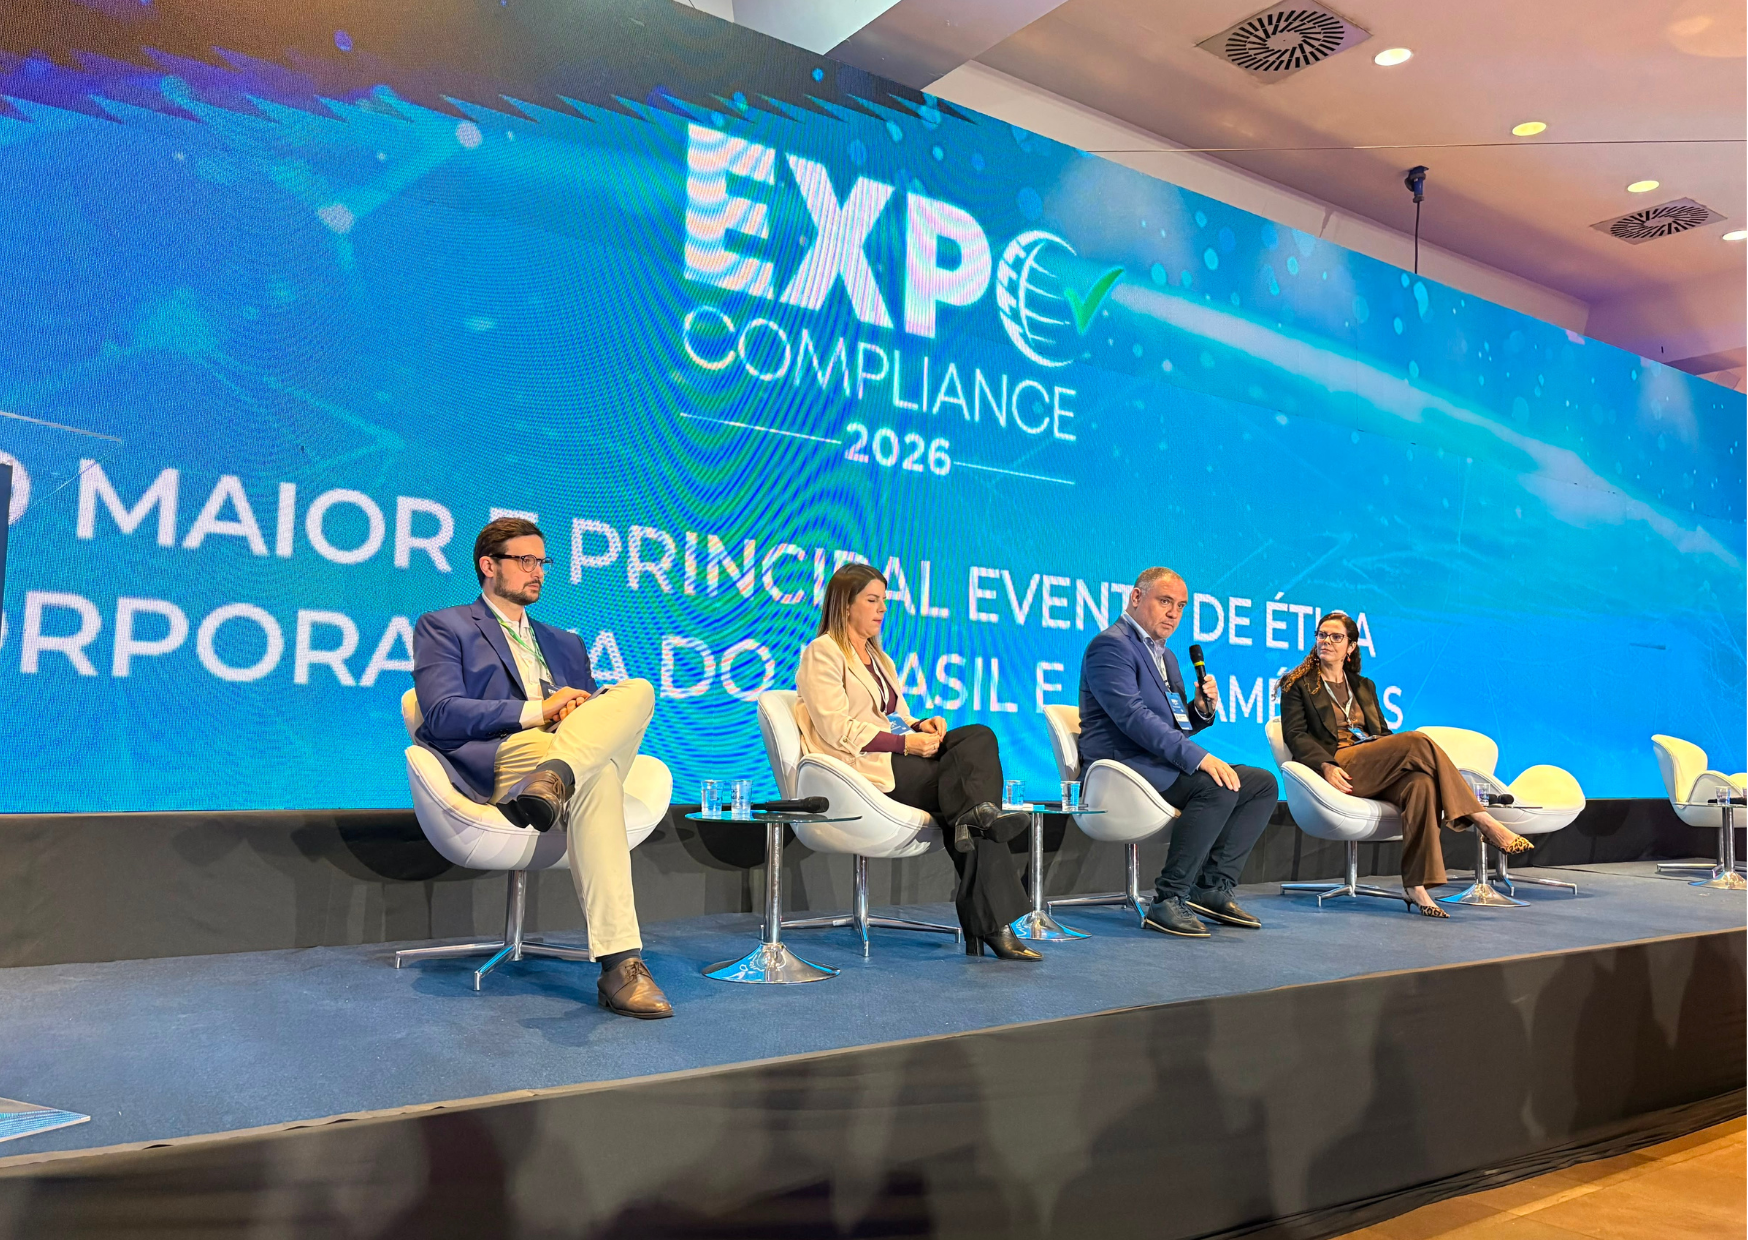
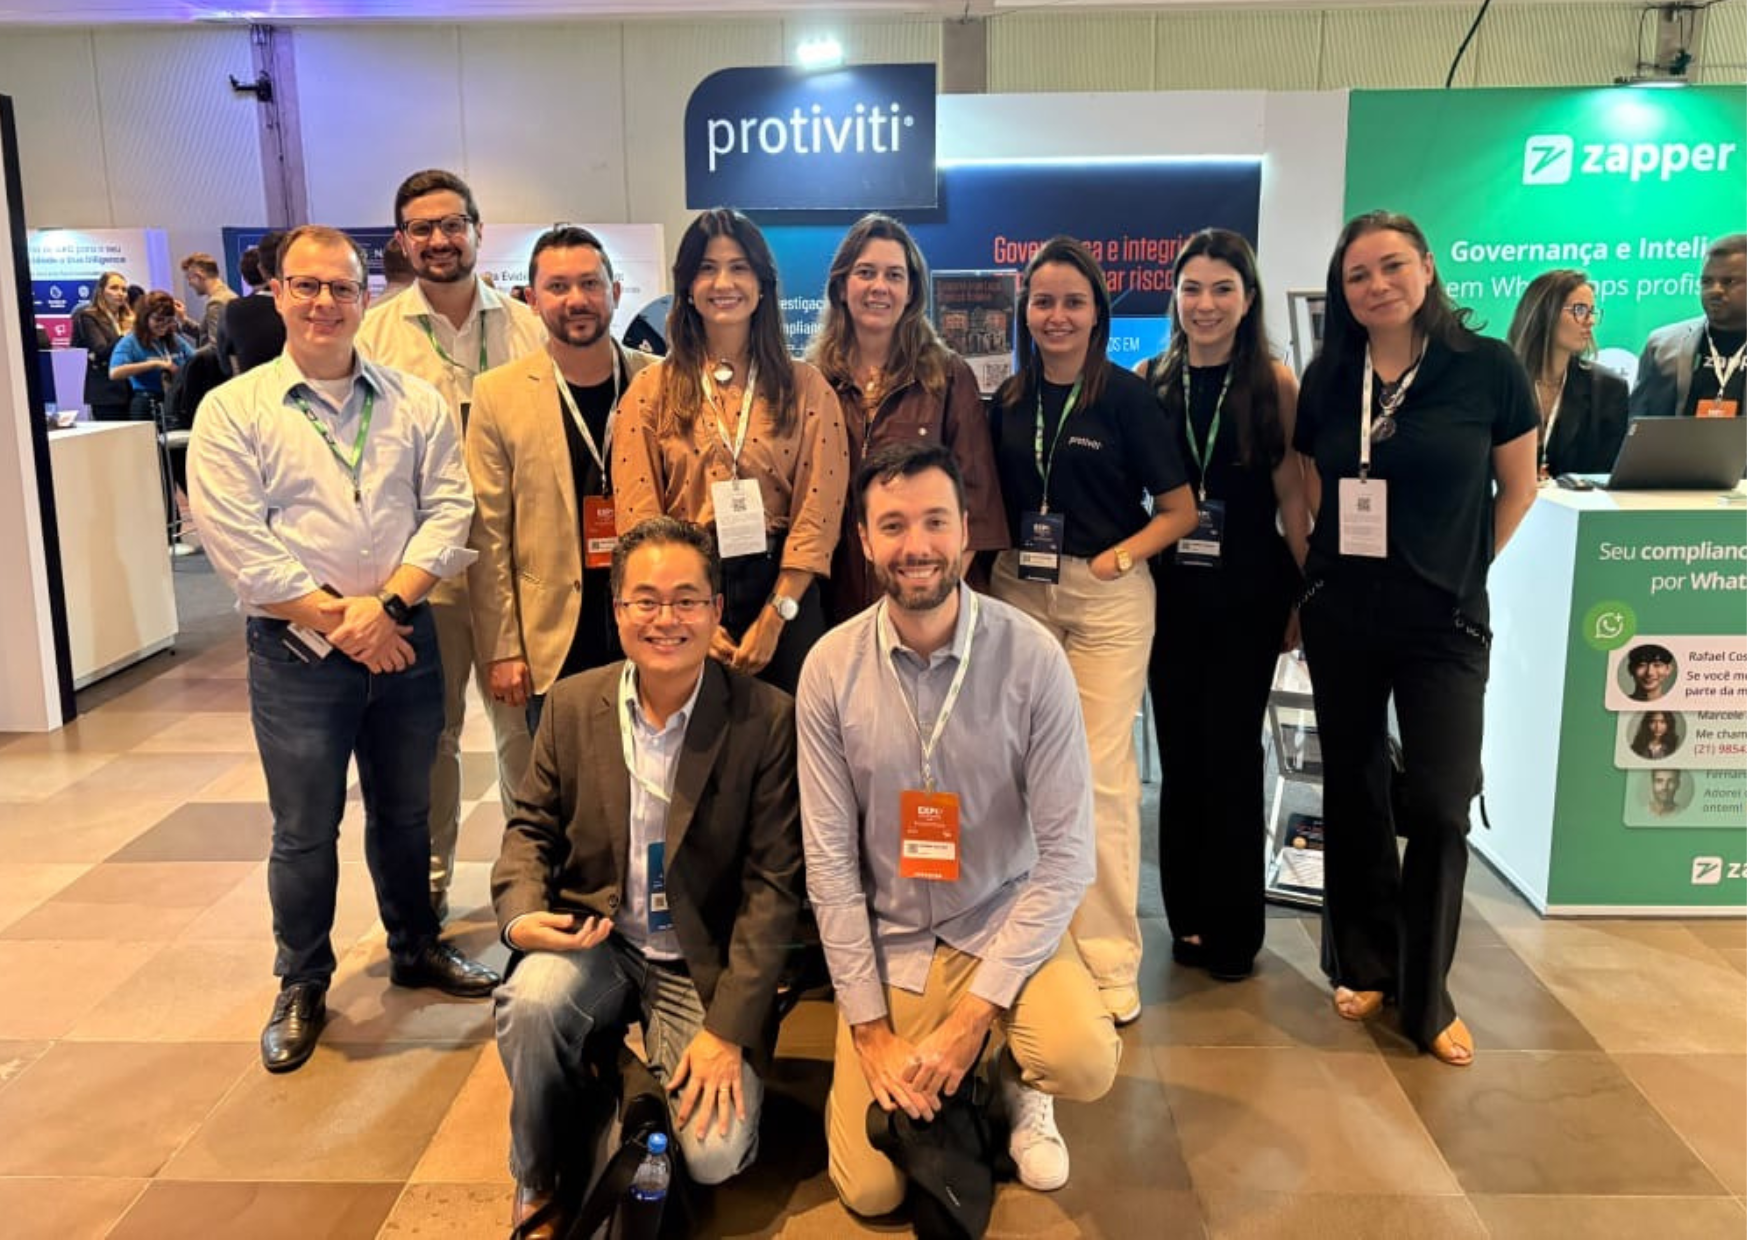
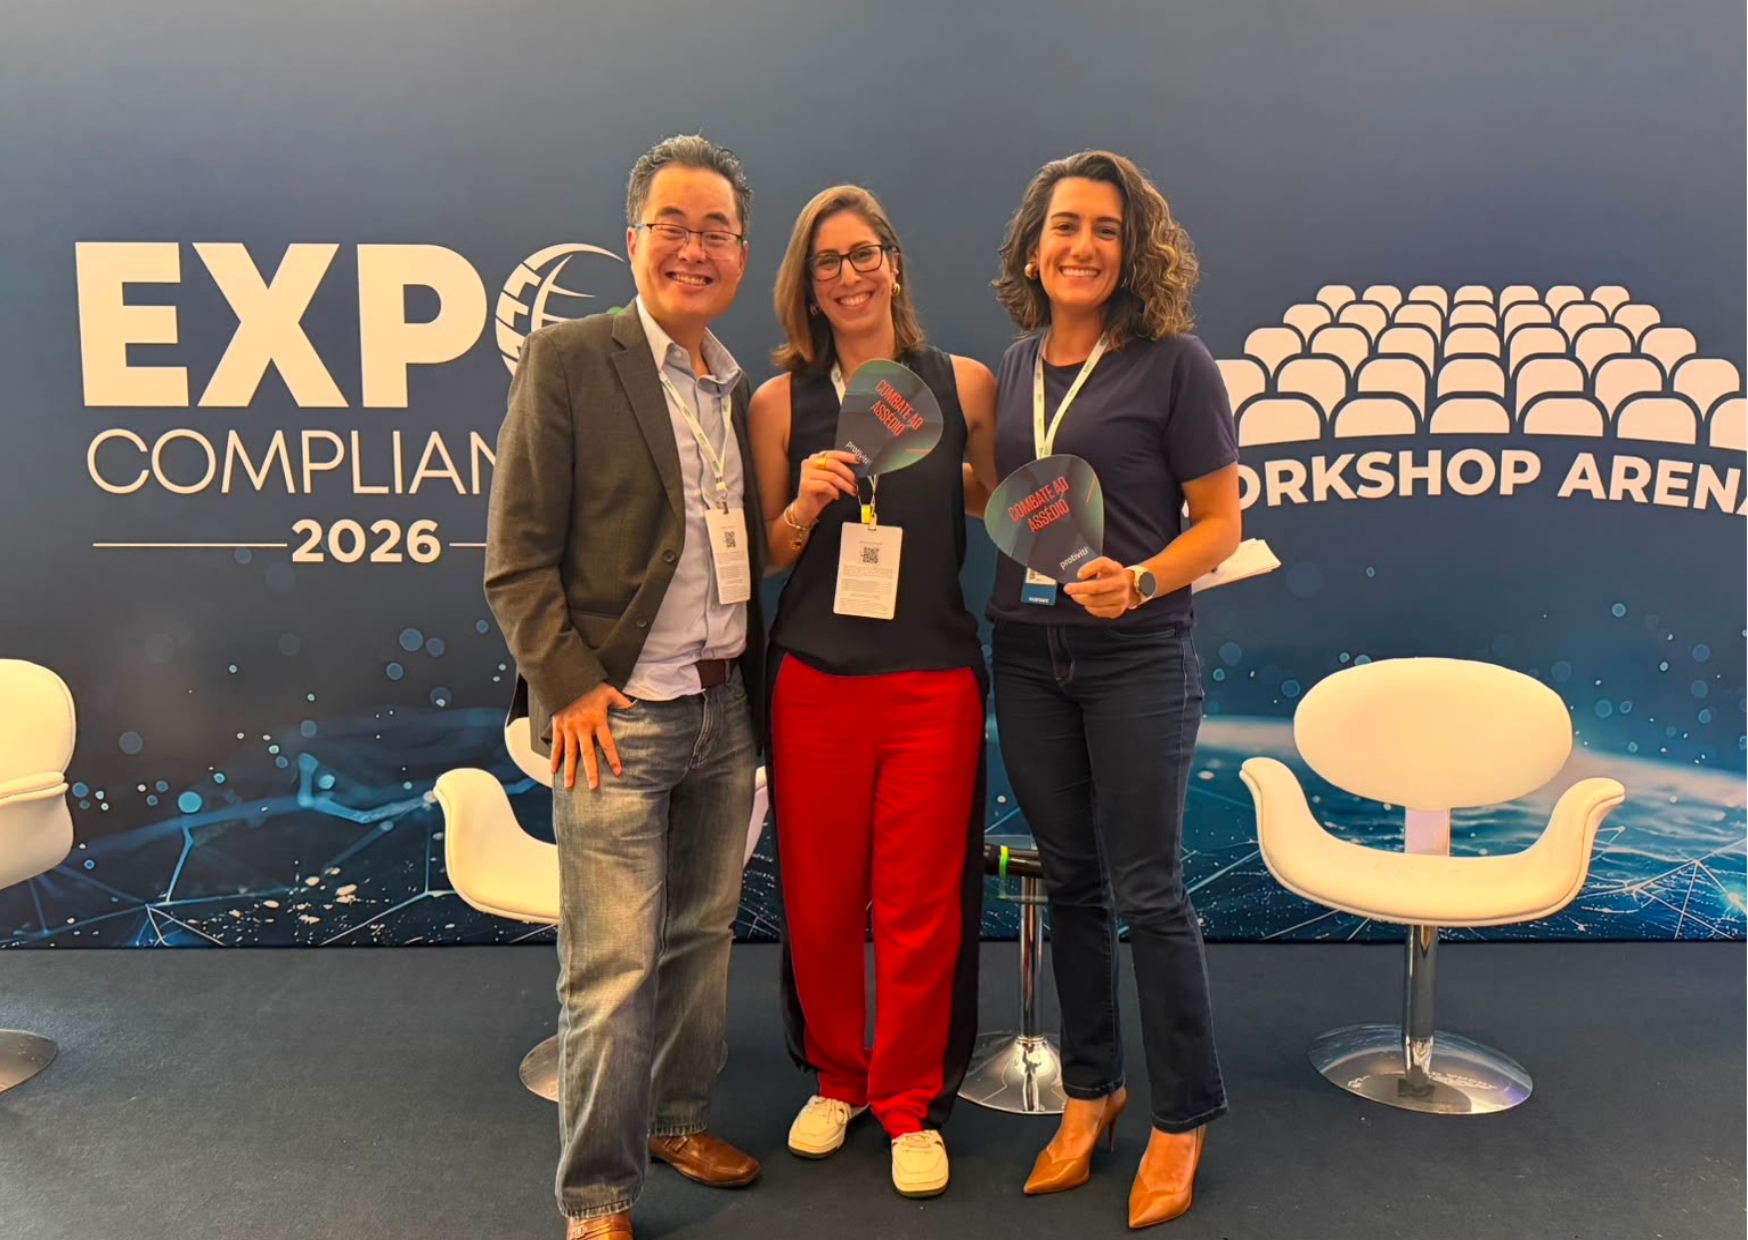
A Protiviti Brasil marcou presença no Expo Compliance 2026, promovendo palestras e workshops que reuniram especialistas para discutir os principais desafios de compliance, combate ao assédio e investigações corporativas.
O evento, realizado entre os dias 18 a 20 de agosto de 2026 no Centro de eventos São Luís, em São Paulo, é um dos principais encontros do ano para profissionais de compliance e governança. A edição de 2026 promoveu troca de experiências, lançamento de estudos e discussões sobre tendências que ajudam a direcionar a agenda de integridade.
Entre os temas abordados estiveram medidas de prevenção e combate ao assédio, compliance público e os desafios e boas práticas da investigação corporativa, incluindo dados exclusivos da pesquisa Maturidade em Apuração Interna de Fraudes no Brasil.
A equipe da Protiviti abriu o primeiro dia de evento com o workshop “Apuração de assédio em ação: análise de caso prático”, conduzido por Jefferson Kiyohara (Diretor de Forensics & Integrity | Compliance & ESG), Juliana Godinho (Gerente Sênior de Forensics & Integrity) e Alyne Bessa (Consultora Master).
O painel “Medidas de prevenção e combate ao assédio moral” contou com Bruno Ferola (Diretor de Forensics & Integrity da Protiviti), Lilian Pelliccione Gonçalves (Compliance Officer do Barbosa de Sá e Alencastro Advogados), Mariana Laselva (sócia da CLA Brasil) e Henrique da Rosa (promotor de Justiça).
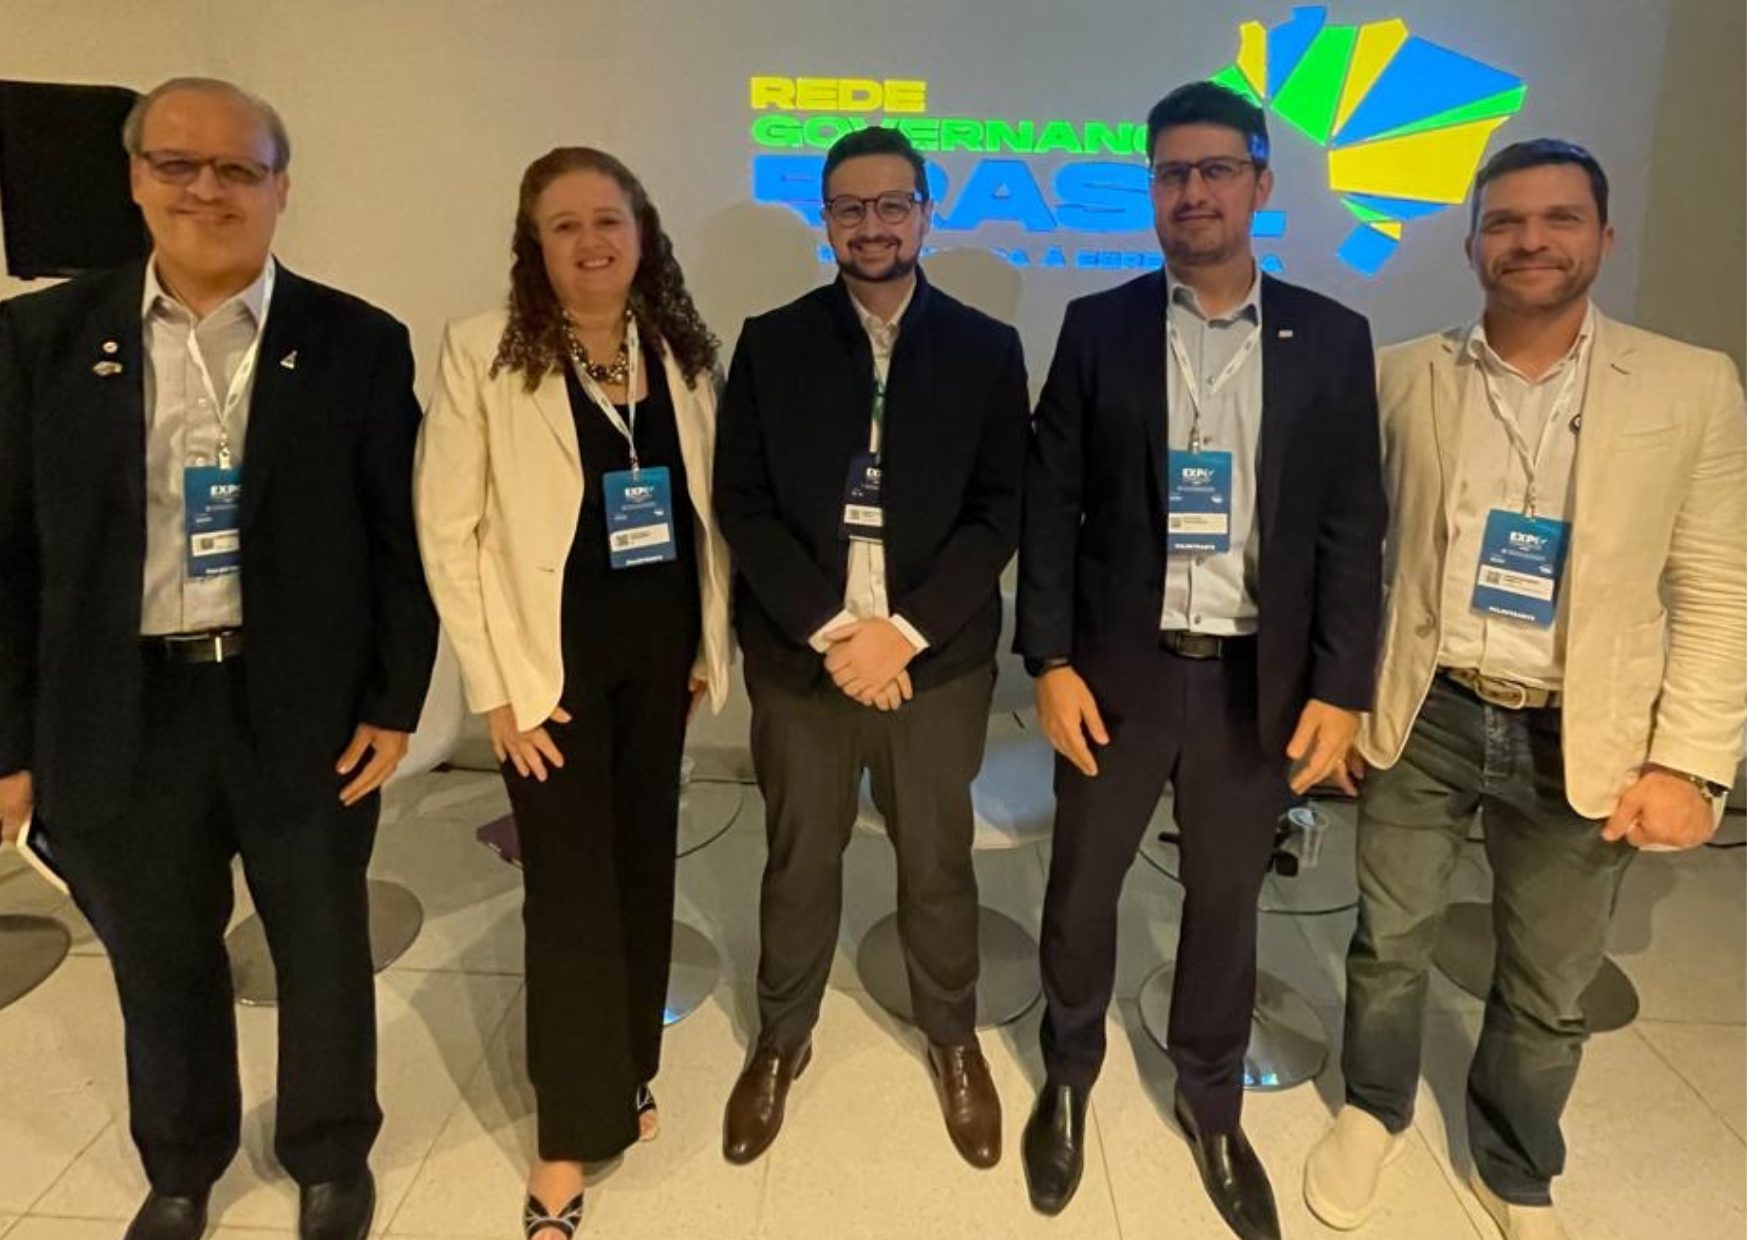
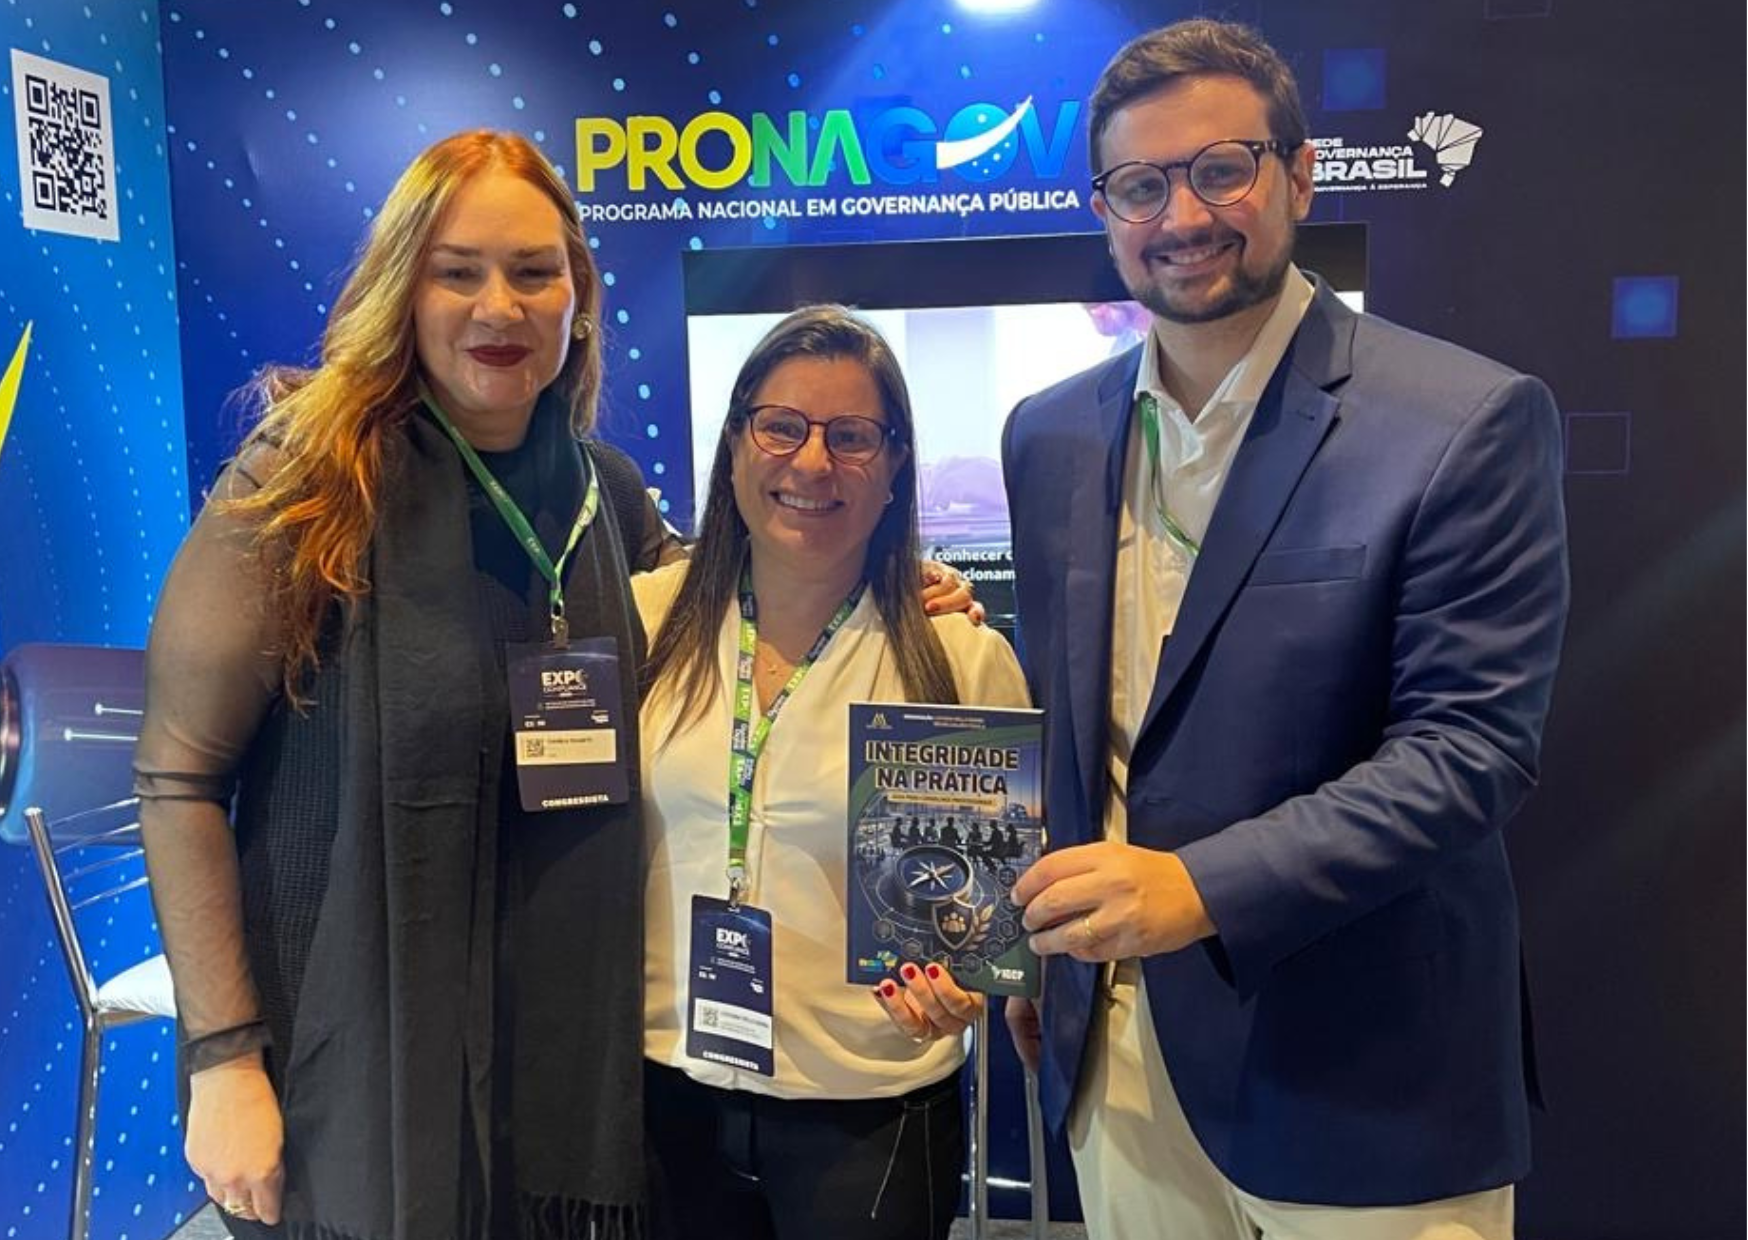
Ainda no primeiro dia de evento, Bruno Ferola divulgou o livro “Integridade na Prática – Guia para conselhos profissionais”, organizado por ele em conjunto com Luciana Della Barba, lançado no stand da Rede Governança Brasil.
No segundo dia, o painel “Investigações corporativas e gestão de denúncias” foi conduzido por Daniela Aggio (Diretora Executiva de Forensics & Integrity da Protiviti), ao lado de Tais Gorgatte (Procsy) e Paulo Acorroni Júnior (Ouvidor Digital). Ao longo da discussão, a diretora compartilhou alguns dados exclusivos da pesquisa da Protiviti, Maturidade em Apuração Interna de Fraudes no Brasil, que traz dados inéditos sobre como as empresas brasileiras apuram suas denúncias internas.
O último dia de ExpoCompliance contou com o debate “Compliance Público e a aplicação dos Controles Internos na Governança Municipal: Maturidade ou mera conformidade?”, com Bruno Ferola (Diretor de Forensics & Integrity da Protiviti), Rodrigo Fontenelle (controlador-geral do Estado de São Paulo), Ana Paula Guimarães (assessora da Diretoria de Governança – RGB), Celso Beckman (auditor do TCE-MA) e Edmar Camata (secretário de Estado de Controle e Transparência do Espírito Santo).
Ocultação patrimonial na execução trabalhista: investigação patrimonial e Forensics para aumentar chances de recuperação de crédito.
A obtenção de uma decisão judicial favorável nem sempre representa o encerramento de um litígio. Na prática, um dos maiores desafios enfrentados por empresas, departamentos jurídicos e escritórios de advocacia está justamente na fase de execução, quando o crédito reconhecido judicialmente precisa ser efetivamente satisfeito. É nesse momento que muitos processos encontram seu maior obstáculo: a aparente inexistência de patrimônio em nome do devedor.
Essa realidade, entretanto, nem sempre decorre de insolvência. O ambiente empresarial tornou-se significativamente mais sofisticado nas últimas décadas, acompanhando a evolução dos mecanismos de organização patrimonial. Holdings familiares, reorganizações societárias, estruturas empresariais descentralizadas e a utilização de terceiros para administração ou titularidade de ativos são instrumentos plenamente legítimos quando empregados para fins de planejamento patrimonial, sucessório ou tributário. O problema surge quando essas mesmas estruturas passam a ser utilizadas para dificultar a responsabilização patrimonial e inviabilizar a satisfação de obrigações reconhecidas judicialmente.
Nesse cenário, a investigação patrimonial deixa de ser apenas uma etapa acessória da execução e passa a representar importante ferramenta de produção de conhecimento. Mais do que localizar bens, trata-se de reconstruir a realidade econômica que existe por trás das estruturas formais, identificando relações societárias, vínculos patrimoniais, centros efetivos de decisão e indícios de ocultação de ativos que, muitas vezes, não são perceptíveis por meio de pesquisas tradicionais. A efetividade da execução depende, cada vez mais, da qualidade das informações que chegam ao processo.
Esse movimento também transforma a atuação dos departamentos jurídicos e das áreas de Compliance, Forensics, e de Recuperação de Crédito. Em vez de reagir apenas quando a execução se mostra frustrada, cresce a necessidade de incorporar análises patrimoniais mais qualificadas desde o início da estratégia processual, reduzindo riscos, produzindo melhores elementos probatórios e subsidiando decisões mais consistentes. Em um ambiente de crescente complexidade empresarial, compreender quem efetivamente controla o patrimônio pode ser tão importante quanto conhecer quem figura formalmente como devedor.
Foi justamente a partir dessa perspectiva que o Consultor Master do time de Forensics & Integrity, Paulo Rodrigo Barreto, desenvolveu o artigo “Ocultação Patrimonial e Dever de Litigância Responsável na Execução Trabalhista”, no qual discutiu como institutos clássicos do Direito, como grupo econômico, desconsideração da personalidade jurídica, boa-fé objetiva e dever de cooperação processual, vêm sendo reinterpretados diante das modernas estruturas de blindagem patrimonial. O estudo propõe uma reflexão sobre os limites da autonomia privada e demonstra como a investigação patrimonial pode contribuir para uma execução mais efetiva, preservando as garantias processuais e fortalecendo a atuação jurisdicional.
Para organizações que atuam em litígios estratégicos, recuperação de créditos, prevenção de fraudes ou investigações corporativas, compreender essa dinâmica deixou de ser apenas uma questão jurídica: tornou-se uma vantagem competitiva na gestão de riscos e na tomada de decisões. A leitura do artigo completo oferece uma visão aprofundada sobre esse cenário e evidencia como uma abordagem investigativa pode qualificar a estratégia processual e aumentar as chances de efetividade na fase executória.
A efetividade da execução trabalhista depende, cada vez mais, da capacidade de compreender a realidade econômica que se encontra por trás das estruturas patrimoniais formalmente constituídas. Esse foi justamente o ponto de partida do artigo científico “Ocultação Patrimonial e Dever de Litigância Responsável na Execução Trabalhista”, publicado na Revista do Tribunal Regional do Trabalho da 10ª Região (TRT-10).
O estudo aprofunda os desafios enfrentados pela execução diante das modernas técnicas de ocultação patrimonial, discutindo a interpretação dos institutos de grupo econômico, desconsideração da personalidade jurídica, boa-fé processual e investigação patrimonial como instrumentos voltados à efetividade da tutela jurisdicional.
COMUNICADO Nº 01: DIVULGAÇÃO DO LEILOEIRO E DA PLATAFORMA ELETRÔNICA PARA REALIZAÇÃO DO LEILÃO ABERTO DE ALIENAÇÃO (DESINVESTIMENTO) DOS ATIVOS CORRESPONDENTES A MARCA NUTRELLA
Referente ao EDITAL DE LEILÃO ABERTO de 18/06/2026, expedido no âmbito do Acordo em Controle de Concentrações (ACC) celebrado perante o Conselho Administrativo de Defesa Econômica (CADE), relacionado ao Ato de Concentração nº 08700.009090/2024-02
A ICTS GLOBAL SERVIÇOS DE CONSULTORIA EM GESTÃO DE RISCOS LTDA. (“PROTIVITI”), na qualidade de Trustee de Desinvestimento (“Mandatário de Desinvestimento”) nomeado no âmbito do ACC celebrado entre Bimbo do Brasil Ltda. (“Compromissária”) e o CADE, no exercício das atribuições que lhe foram conferidas pelo Instrumento de Mandato e nos termos do EDITAL DE LEILÃO ABERTO de 18/06/2026 (“EDITAL”), notadamente de suas cláusulas 11, 12 e 19, vem a público divulgar o presente Comunicado, informando o mercado e os interessados sobre a identificação do Leiloeiro e da plataforma eletrônica que conduzirão o leilão aberto relativo à alienação dos ativos das Marcas NUTRELLA.
1. OBJETO DO COMUNICADO
1.1. Este Comunicado tem por finalidade divulgar, nos termos do cronograma previsto na cláusula 19 do EDITAL, o Leiloeiro que auxiliará o Trustee de Desinvestimento na condução do leilão aberto, bem como a plataforma eletrônica em que este será executado, e informar os interessados sobre o procedimento e o prazo de cadastramento.
1.2. Este Comunicado possui caráter exclusivamente operacional e procedimental, não alterando o ACC, o EDITAL, tampouco os requisitos de comprador e demais condições nele estabelecidas, nos termos da cláusula 33 do EDITAL.
2. IDENTIFICAÇÃO DO LEILOEIRO / INTERMEDIADORA
2.1. Fica designada, para atuar como Intermediadora e auxiliar o Trustee de Desinvestimento na condução operacional do leilão, aberto nos termos da cláusula 11 do EDITAL, a sociedade TGBFC INTERMEDIAÇÃO DE ATIVOS LTDA., nome fantasia “MEGA LEILÕES”, inscrita no CNPJ/MF sob o nº 10.915.046/0001-94 com sede na Alameda Santos, nº 787, 13º andar, Cj. 132, Jardim Paulista, Cidade e Estado de São Paulo (“Intermediadora” ou “Leiloeiro”).
2.2. O leilão aberto será conduzido, na qualidade de Leiloeiro Oficial, pelo Sr. Fernando José Cerello Gonçalves Pereira, inscrito na Junta Comercial do Estado de São Paulo (JUGESP) sob o nº 844.
2.3. A atuação da Intermediadora e do Leiloeiro Oficial possui caráter estritamente instrumental e operacional para a execução do leilão aberto, sob a supervisão do Trustee de Desinvestimento, não substituindo nem restringindo as atribuições e responsabilidades deste último, nos termos do Instrumento de Mandato e do EDITAL.
3. PLATAFORMA ELETRÔNICA
3.1. O leilão aberto, sem fixação de preço mínimo, será executado na plataforma eletrônica da Intermediadora, disponível no seguinte endereço eletrônico: Link: www.megaleiloes.com.br
3.2. O uso da plataforma eletrônica demandará inscrição (cadastro) prévia dos interessados, com caráter estritamente instrumental para viabilizar o leilão aberto, sem que tal cadastro constitua requisito adicional de participação, nos termos da cláusula 14 do EDITAL.
3.3. O cadastro prévio na plataforma eletrônica não corresponde, tampouco substitui, a qualificação dos interessados como Comprador “Ordinário” ou Comprador “Alternativo”, nos termos das cláusulas 7, 8 e 9 do EDITAL, a qual dependerá da apresentação de documentação comprobatória própria, avaliada pelo Trustee de Desinvestimento na forma da cláusula 15 do EDITAL.
4. CADASTRAMENTO DOS INTERESSADOS
4.1. Os entes interessados em participar do leilão aberto deverão se cadastrar (inscrever-se) na plataforma eletrônica da Intermediadora, indicada no item 3.1 acima, no seguinte período, conforme cronograma previsto na cláusula 19 do EDITAL:
Cadastro: 26/06/2026 a 13/07/2026:
4.2. No processo de inscrição (cadastro) na plataforma eletrônica, todos os entes interessados deverão, nos termos da cláusula 15, “b”, do EDITAL:
Declarar ciência de que a Compromissária se comprometeu a não recomprar as marcas alienadas, direta ou indiretamente, por período mínimo de 10 (dez) anos, conforme cláusula nº 5.3 do ACC;
Declarar ciência de que a exploração dos ativos da Marca NUTRELLA somente poderá ocorrer no território nacional, conforme a cláusula nº 5.2.4(d) do ACC; e
Declarar ciência a respeito do conteúdo integral do EDITAL e dos comunicados apartados emitidos até a data de inscrição/cadastro na plataforma eletrônica, incluindo o presente Comunicado.
4.3. Eventuais dúvidas operacionais relacionadas exclusivamente ao cadastramento na plataforma eletrônica poderão ser dirigidas diretamente à Intermediadora, por meio dos canais de atendimento disponibilizados no endereço eletrônico indicado no item 3.1 acima.
5. DATA ROOM
5.1. Os interessados inscritos/cadastrados na plataforma eletrônica poderão solicitar acesso a informações adicionais para melhor avaliar os Ativos NUTRELLA, mediante solicitação formal ao Trustee de Desinvestimento, no seguinte endereço eletrônico: [email protected], no período de 29/06/2026 a 13/07/2026, nos termos das cláusulas 15, “c”, e 19 do EDITAL.
5.2. O acesso ao data room está condicionado à prévia adesão ao Termo de Confidencialidade (NDA), constante no Anexo III do EDITAL, sendo este ato indispensável apenas para tal acesso, e não uma etapa obrigatória para participação no leilão aberto
6. REALIZAÇÃO DO LEILÃO ABERTO
6.1. O leilão aberto será realizado, na plataforma eletrônica indicada no item 3.1 acima, no dia 17/07/2026, mediante sessão de lances executada em duas fases seguidas e sucessivas, na mesma data, nos termos da cláusula 15, “e” a “r”, do EDITAL.
Primeira sessão de lances: às 15:00 horas (horário de Brasília/DF), direcionada aos interessados enquadrados nos requisitos definidos para o Comprador “Ordinário”, conforme previsto na Cláusula 8 – item “a” do Edital do leilão; e
Segunda sessão de lances: às 15:30 horas (horário de Brasília/DF), direcionada aos interessados enquadrados nos requisitos definidos para o Comprador “Alternativo”, conforme previsto na cláusula 8 – item “b” do Edital do leilão.
6.2. Todos os demais procedimentos relacionados à execução do leilão aberto observarão, integralmente, o disposto no EDITAL e em seus Anexos, permanecendo inalterados.
7. COMISSÃO DO LEILOEIRO
7.1. Uma vez aprovado o Arrematante pelo Conselho Administrativo de Defesa Econômica (CADE), nos termos dos requisitos tipificados no Acordo em Controle de Concentrações (ACC) celebrado entre a Compromissário e o Conselho Administrativo de Defesa Econômica (CADE), relacionado ao Ato de Concentração nº 08700.009090/2024-02, este (o Arrematante) pagará ao Leiloeiro comissão no percentual de 5% (cinco por cento), incidente sobre o valor de arrematação (lance vencedor), a título de remuneração pelos serviços prestados.
8. DISPOSIÇÕES FINAIS
8.1. Este Comunicado será publicado nos mesmos meios de divulgação do EDITAL, nos termos da cláusula 30 de seu Anexo II, passando a integrá-lo para todos os fins.
8.2. Os esclarecimentos ora prestados possuem caráter exclusivamente operacional e procedimental, não alterando o ACC, tampouco os requisitos materiais e critérios definidos pelo CADE, nos termos da cláusula 33 do Anexo II do EDITAL.
8.3. Permanecem inalteradas todas as demais disposições do EDITAL não expressamente tratadas neste Comunicado.
São Paulo, 03 de julho de 2026.
ICTS GLOBAL SERVIÇOS DE CONSULTORIA EM GESTÃO DE RISCOS LTDA. (PROTIVITI)
A ICTS GLOBAL SERVIÇOS DE CONSULTORIA EM GESTÃO DE RISCOS LTDA. (PROTIVITI), na qualidade de Trustee de Desinvestimento nomeado e aprovado pelo Conselho Administrativo de Defesa Econômica – CADE, comunica ao mercado e aos potenciais interessados a realização de LEILÃO ABERTO para alienação dos ativos relacionados à Marca NUTRELLA, nos termos do Acordo em Controle de Concentrações (ACC) firmado perante o CADE.
O procedimento tem por finalidade a alienação dos ativos vinculados à Marca NUTRELLA, compreendendo, entre outros, as marcas registradas, direitos de propriedade intelectual correlatos, domínio de internet, inventário de produtos, materiais promocionais, carteira de clientes, contratos específicos com fornecedores e fórmulas e receitas atualmente utilizadas na fabricação dos produtos comercializados sob a marca.
O leilão será realizado sem fixação de preço mínimo e observará integralmente as condições previstas no Edital e no ACC celebrado perante o CADE.
POTENCIAIS INTERESSADOS
Poderão participar do procedimento interessados que atendam aos requisitos de comprador previstos no ACC e no Edital, incluindo:
Empresas atuantes no segmento de pães industriais com capacidade produtiva, logística, operacional e financeira compatível com a exploração dos ativos da Marca NUTRELLA; ou
Fabricantes de produtos alimentícios distintos de pães industriais que possuam capacidade de distribuição nacional e atendam aos requisitos de capacidade financeira, administrativa e operacional previstos no Edital.
A comprovação do atendimento aos requisitos de comprador será realizada na forma estabelecida no Edital e estará sujeita à análise do Trustee de Desinvestimento e à aprovação do CADE.
CRONOGRAMA
Divulgação do Leiloeiro e da Plataforma Eletrônica: 26 de junho de 2026
Período para Cadastro dos Interessados: de 26 de junho de 2026 a 13 de julho de 2026
Disponibilização do Data Room: de 29 de junho de 2026 a 13 de julho de 2026
Realização do Leilão: 17 de julho de 2026
ACESSO AO DATA ROOM
Os interessados poderão solicitar acesso ao ambiente eletrônico de Data Room mediante envio de solicitação formal ao Trustee de Desinvestimento e assinatura prévia do respectivo Termo de Confidencialidade (NDA).
O leilão possui natureza privada e concorrencialmente supervisionada, decorrente de obrigações assumidas perante o CADE, não se caracterizando como licitação pública.
A homologação do comprador vencedor dependerá da comprovação do atendimento aos requisitos estabelecidos no ACC e da aprovação final do CADE.
Os ativos da Marca NUTRELLA somente poderão ser explorados no território nacional, observadas as condições previstas no Edital.
Os interessados deverão consultar integralmente o Edital para conhecimento detalhado dos requisitos de participação, condições de elegibilidade, procedimentos do leilão e demais disposições aplicáveis.
São Paulo, Junho de 2026.
ICTS GLOBAL SERVIÇOS DE CONSULTORIA EM GESTÃO DE RISCOS LTDA. (PROTIVITI)
Trustee de Desinvestimento
Quando se fala em governança pública, ainda é comum encontrar gestores que associam o tema exclusivamente ao cumprimento de exigências legais, à elaboração de normativos ou à criação de estruturas formais de controle. Embora esses elementos sejam importantes, limitar a governança a uma obrigação burocrática significa desperdiçar seu verdadeiro potencial.
Nas autarquias, a governança pública deve ser compreendida como um instrumento de gestão capaz de aumentar a eficiência institucional, fortalecer a tomada de decisões, reduzir vulnerabilidades e ampliar a confiança da sociedade. Em outras palavras, governança não é um conjunto de documentos; é a capacidade de dirigir, monitorar e avaliar uma organização de forma consistente e alinhada ao interesse público.
O desafio é que muitas autarquias ainda operam sob uma lógica predominantemente operacional. O foco está na execução das atividades do dia a dia, enquanto questões relacionadas à gestão de riscos, planejamento estratégico, monitoramento de resultados e sustentabilidade institucional permanecem em segundo plano. Nesse cenário, problemas são tratados apenas quando surgem, em vez de serem antecipados.
Estruturas existem. O desafio é fazê-las funcionar
Uma das fragilidades mais recorrentes observadas em entidades públicas não está necessariamente na ausência de controles ou de normativos, mas na falta de uma visão estruturada sobre os riscos capazes de comprometer o alcance de seus objetivos institucionais. Toda autarquia está sujeita a riscos de natureza operacional, financeira, regulatória, tecnológica, reputacional e, em determinadas circunstâncias, até política. O desafio, contudo, reside no fato de que esses riscos nem sempre são identificados, avaliados e monitorados de maneira sistemática, o que dificulta a adoção de medidas preventivas e a construção de respostas adequadas.
Quando não há uma gestão estruturada de riscos, a administração tende a atuar de forma predominantemente reativa. As decisões passam a ser tomadas em resposta a crises, apontamentos de órgãos de controle ou demandas emergenciais, em vez de serem orientadas por planejamento, análise de cenários e inteligência institucional. A governança pública, por sua vez, pressupõe justamente o caminho inverso: a capacidade de compreender os desafios da organização, estabelecer prioridades e criar mecanismos que permitam antecipar problemas antes que eles afetem a qualidade dos serviços prestados à sociedade.
Nos últimos anos, o setor público avançou significativamente na implementação de instrumentos voltados ao fortalecimento da governança. Conselhos, comitês, políticas institucionais, planos estratégicos, matrizes de riscos e programas de integridade passaram a fazer parte da realidade de inúmeras autarquias. Esse movimento representa uma evolução importante, mas também impõe uma reflexão necessária: essas estruturas estão efetivamente contribuindo para a melhoria da gestão ou limitam-se ao cumprimento de exigências formais?
Não são raros os casos em que comitês se reúnem apenas para atender a requisitos procedimentais, planos estratégicos perdem relevância após sua elaboração e matrizes de riscos deixam de ser revisadas e atualizadas à medida que o contexto institucional evolui. Quando isso ocorre, a governança corre o risco de se transformar em um exercício meramente documental, desconectado dos desafios reais enfrentados pela organização.
O propósito desses mecanismos deve ser muito mais ambicioso. Eles existem para apoiar a tomada de decisões, produzir informações confiáveis para a gestão, fortalecer a accountability institucional e proporcionar à alta administração uma visão clara sobre os riscos, desafios e oportunidades que cercam a entidade. Por essa razão, mais importante do que criar estruturas de governança é garantir sua efetiva utilização. A maturidade institucional não está na quantidade de políticas, comitês ou procedimentos existentes, mas na capacidade de incorporá-los à rotina organizacional, transformando-os em instrumentos vivos de gestão e geração de valor público.
Transparência não é apenas publicar informações
Outro equívoco frequentemente observado no setor público é reduzir o conceito de transparência à simples divulgação de informações em portais institucionais ou ao cumprimento de obrigações legais de publicidade. Embora a disponibilização de dados seja um requisito indispensável, a transparência efetiva vai muito além da publicação de documentos, relatórios e indicadores. Ela está diretamente relacionada à capacidade de a sociedade compreender como as decisões são tomadas, quais critérios orientam a atuação da administração pública e quais resultados estão sendo entregues em contrapartida aos recursos que lhe são confiados.
Uma autarquia verdadeiramente transparente não se limita a tornar informações acessíveis; ela busca torná-las compreensíveis, relevantes e úteis para o exercício do controle social. Isso significa comunicar de forma clara, permitir a fiscalização por parte dos cidadãos e criar condições para que a sociedade acompanhe, avalie e participe, dentro dos limites institucionais, dos processos que impactam diretamente sua realidade. Nesse sentido, transparência e governança são conceitos indissociáveis. Quanto maior a clareza dos processos decisórios, mais robusta tende a ser a legitimidade institucional, reduzindo espaços para desconfianças, interpretações equivocadas e questionamentos sobre a atuação da administração pública.
Entretanto, mesmo os mais sofisticados mecanismos de governança tendem a fracassar quando não encontram respaldo em uma cultura organizacional compatível. Processos podem ser estruturados, normativos podem ser publicados e sistemas podem ser implementados, mas sua efetividade será limitada se gestores e servidores não compreenderem seu propósito e sua importância para a instituição. A governança pública, em sua essência, é um exercício permanente de liderança, comprometimento e responsabilidade institucional.
Por essa razão, o papel da alta administração é determinante. São as lideranças que estabelecem prioridades, influenciam comportamentos, definem padrões éticos e moldam a forma como as decisões são tomadas dentro da organização. Quando dirigentes valorizam planejamento, gestão de riscos, prestação de contas, transparência e melhoria contínua, esses princípios tendem a ser incorporados à cultura institucional e replicados pelos diversos níveis da organização. Em contrapartida, quando tais práticas são percebidas apenas como exigências impostas por órgãos de controle ou obrigações formais a serem cumpridas, a governança perde sua capacidade transformadora e passa a existir apenas no papel.
Essa reflexão conduz a um ponto frequentemente negligenciado nos debates sobre o tema: a governança pública não deve ser vista exclusivamente como um mecanismo de controle. Embora o controle seja um de seus pilares fundamentais, seu propósito é significativamente mais amplo. Governança existe para apoiar a tomada de decisões, promover o uso eficiente dos recursos públicos, aumentar a qualidade dos serviços prestados e fortalecer a confiança da sociedade nas instituições.
Em um contexto marcado por limitações orçamentárias, crescente complexidade administrativa e uma demanda cada vez maior por resultados concretos, as autarquias precisam desenvolver capacidade de planejamento, adaptação e resposta. A governança oferece justamente essa estrutura ao permitir que decisões sejam tomadas com base em informações qualificadas, que riscos sejam gerenciados de forma consciente e que recursos sejam direcionados para iniciativas capazes de gerar efetivo valor público. Em última análise, governança não se resume a controlar processos; trata-se de criar condições para que as instituições cumpram sua missão de forma mais eficiente, transparente e alinhada aos interesses da sociedade que justificam sua existência.
Conclusão
A governança pública não pode ser tratada como mais uma obrigação regulatória a ser cumprida, uma tendência passageira da administração pública ou uma agenda imposta por tribunais de contas, controladorias e demais órgãos de fiscalização. Quando reduzida a essa perspectiva, ela perde sua essência e se transforma em um conjunto de formalidades incapazes de produzir qualquer impacto real na qualidade da gestão. A verdadeira governança nasce da compreensão de que instituições públicas existem para gerar valor à sociedade e que, para cumprir essa missão, precisam ser capazes de tomar decisões consistentes, administrar riscos, definir prioridades e utilizar recursos de forma responsável.
Nas autarquias, essa discussão torna-se ainda mais relevante. São organizações que operam em ambientes cada vez mais complexos, pressionadas por demandas crescentes, recursos frequentemente escassos, mudanças regulatórias constantes e uma sociedade que exige mais eficiência, transparência e resultados concretos. Nesse contexto, governança não é um diferencial; é uma condição necessária para a sobrevivência institucional. Sem ela, a gestão passa a ser conduzida por urgências, pressões externas e respostas improvisadas, comprometendo a capacidade de planejamento e a entrega de valor público.
Talvez a principal provocação que deva ser feita aos gestores públicos seja simples: quantas estruturas de governança existem hoje apenas para atender expectativas de controle, sem efetivamente influenciar as decisões da organização? Quantos planos estratégicos são elaborados e esquecidos? Quantas matrizes de risco deixam de ser atualizadas? Quantos comitês se reúnem regularmente sem produzir qualquer mudança concreta na forma de gerir a instituição? A existência desses instrumentos, por si só, não representa maturidade institucional. Em alguns casos, pode até criar uma falsa sensação de segurança, levando a organização a acreditar que está governando adequadamente apenas porque possui documentos, políticas e estruturas formalmente estabelecidas.
A maturidade de uma instituição não deve ser medida pela quantidade de normas que produz, pelo número de comitês que institui ou pela extensão de seus manuais. Ela se revela na capacidade de transformar informação em decisão, estratégia em ação e controle em resultado. Organizações maduras são aquelas que conseguem identificar seus riscos antes que eles se tornem crises, corrigir vulnerabilidades antes que gerem danos e direcionar seus recursos para aquilo que efetivamente importa para a sociedade.
Em última análise, governança pública é uma escolha sobre como administrar o presente e construir o futuro. Não se trata apenas de evitar erros, apontamentos ou responsabilizações. Trata-se de criar instituições mais resilientes, mais eficientes e mais confiáveis. Afinal, o cidadão não avalia uma autarquia pela qualidade de seus normativos internos ou pela sofisticação de sua estrutura de governança. Ele a avalia pela qualidade dos serviços que recebe, pela confiança que deposita na instituição e pela percepção de que os recursos públicos estão sendo utilizados para gerar resultados concretos. É justamente nesse ponto que a governança deixa de ser uma exigência administrativa e passa a cumprir sua função mais importante: transformar boas intenções em valor público.